はじめに
前回、Windows/macOS/ChromeOS/Linuxでのルート認証局(CA)の証明書設定について説明を行いました。
今回は、その実践編として、Windows 端末に実際に設定を行い、動作確認を行っていきます。
使用する端末は、 Windows 11 Pro 25H2 26200.9457 です。
※ Windows は、メーカーや機種、 OS のバージョンによって、設定メニューなどに違いがあります。そのため、本手順を試す場合は、対象となる端末に合わせた対応をお願いします。
本記事は、「開発環境について/外部アクセス対応のHTTPSテスト環境の構築」により、パソコン側の設定が完了していることを前提とし、 Windows 側の設定のみを記載します。
使用するパソコン側の IP アドレス( 192.168.10.108 )やポート番号( 3000 )も変更ありません。
ルート認証局(CA)の証明書も HTTPS テスト環境のサーバーからダウンロードする方法で行います。
※ Windows 端末へ転送するのは rootCA.pem のみです。認証局の秘密鍵である rootCA-key.pem は、絶対に転送・公開しないでください。
※ ルート認証局(CA)の証明書を HTTP / HTTPS サーバーから取得する方法は、自分が管理している開発用プライベートネットワーク内に限定した方が安全です。ダウンロード後は、すみやかに、ルート認証局(CA)の証明書を public フォルダーから削除することをおすすめします。
※ 以下は、筆者が使用した Windows 11 Pro 25H2 26200.9457 で確認した手順です。 Windows のバージョンや機種によって、設定項目の名称や階層が異なる場合があります。
1. Windows 端末でのルート認証局(CA)の証明書の受取
Windows 端末から HTTPS サーバーにアクセスしてルート認証局(CA)の証明書を取得します。
※ 本記事では、ブラウザに Chrome を使用しています。
ブラウザを立ち上げ、URL 欄に 以下を入力:
https://192.168.10.108:3000/rootCA.pem
1-1. 警告画面の表示
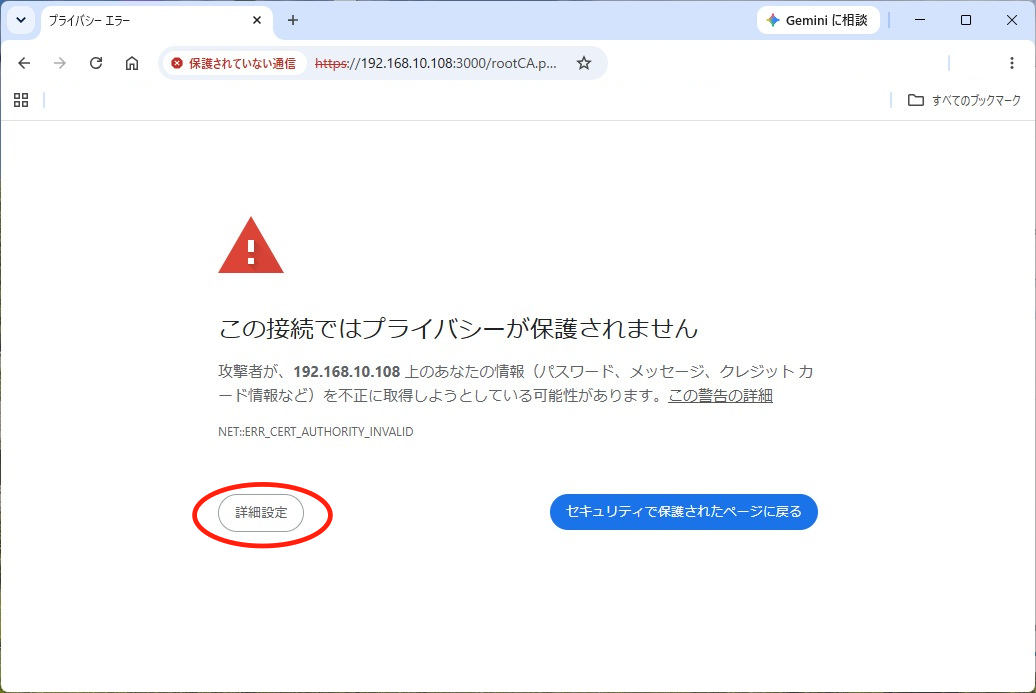
警告画面が表示されます。画面下部の「詳細設定」をクリックします。
※ 本記事のスクリーンショットでは、操作する箇所を朱色の円で囲んで示しています。
1-2. 新たな警告画面の表示
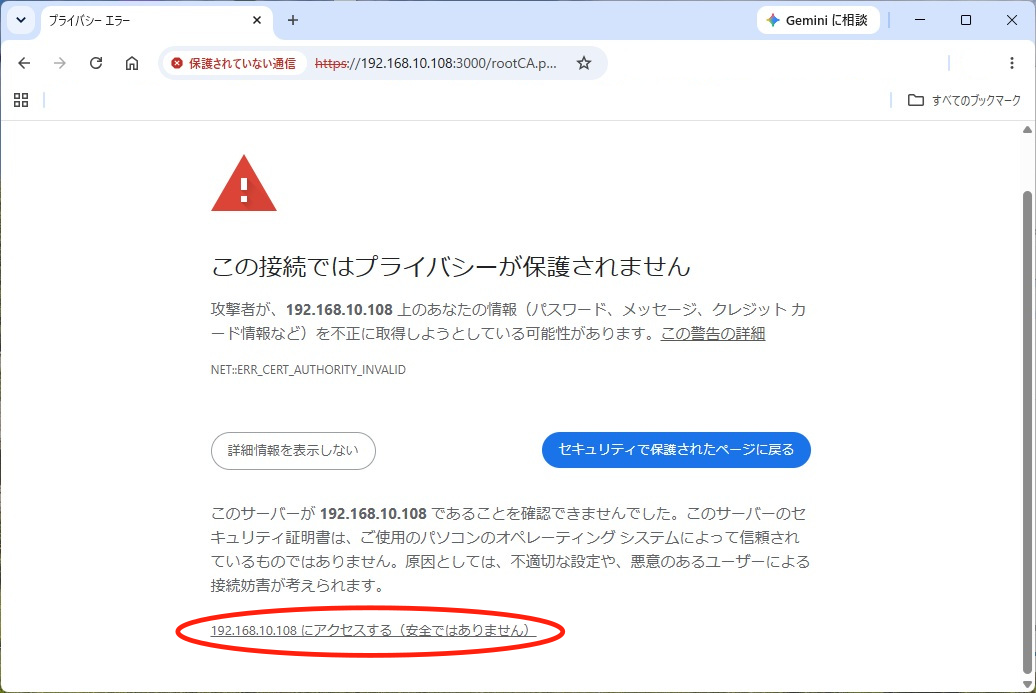
新たな警告画面が表示されます。画面中央の「192.168.10.108にアクセスする(安全ではありません)」をタップします。
1-3. ルート認証局(CA)の証明書のダウンロード完了
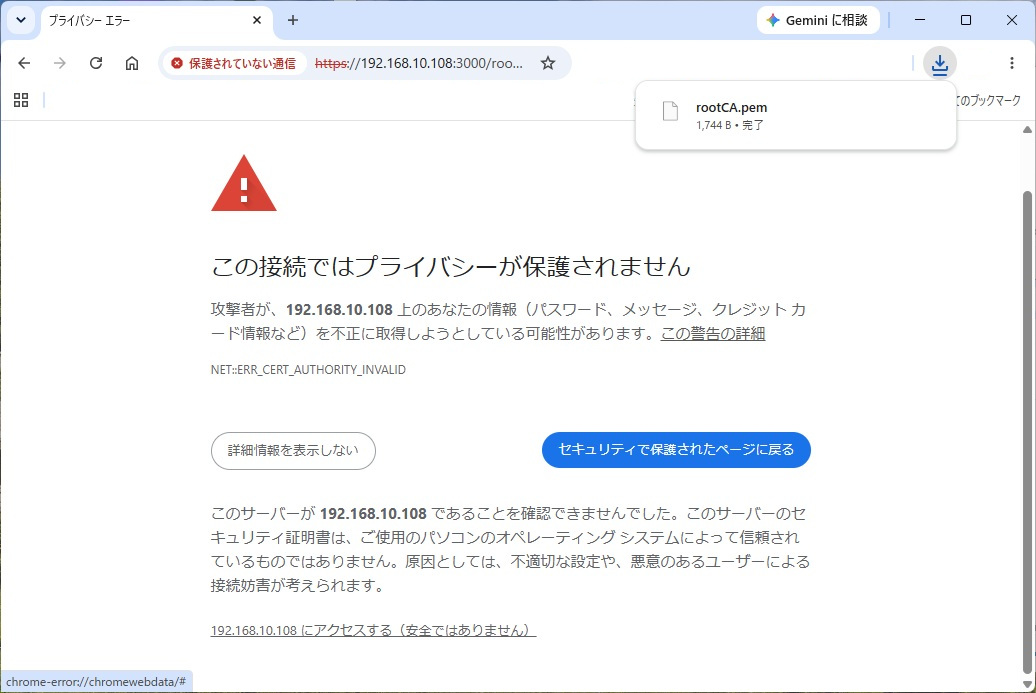
rootCA.pem のダウンロードが完了した旨のポップアップ画面が表示されます。
2. Windowsにルート認証局(CA)を登録する
ここで、Windowsの証明書ストアについて少し補足します。
Windowsの証明書ストアには、「現在のユーザー」と「ローカルコンピューター」の2つがあります。本記事では、筆者の環境で確認した手順を掲載しています。証明書を利用する範囲によって、登録先が異なる場合があります。
今回の手順では、「インターネット オプション」から証明書を登録しています。この方法では、現在のユーザーの証明書ストアに登録されます。筆者の環境では、登録後に Chrome から HTTPS テスト環境へ警告なくアクセスできることを確認しました。
※ 証明書ストアの利用方法は、OS やブラウザによって異なります。詳しい仕組みについては、後の記事で解説します。
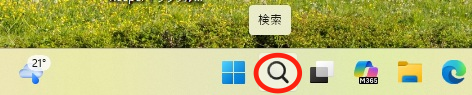
2-1. 検索機能呼び出し
タスクバーから 🔍アイコンをクリックし、Windows の検索機能を呼び出します。
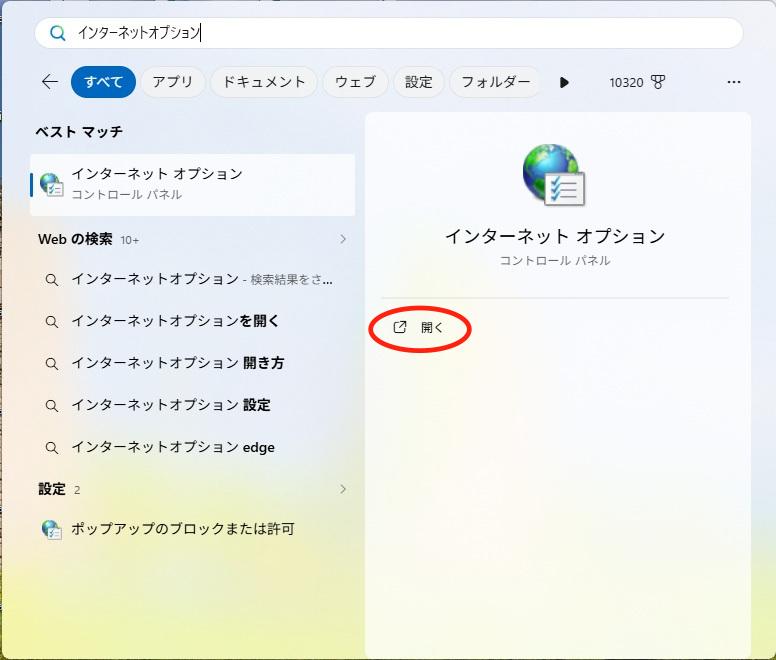
2-2. インターネットオプション起動
表示された検索ボックスに「インターネットオプション」と入力し、検索されたインターネットオプションを開きます。
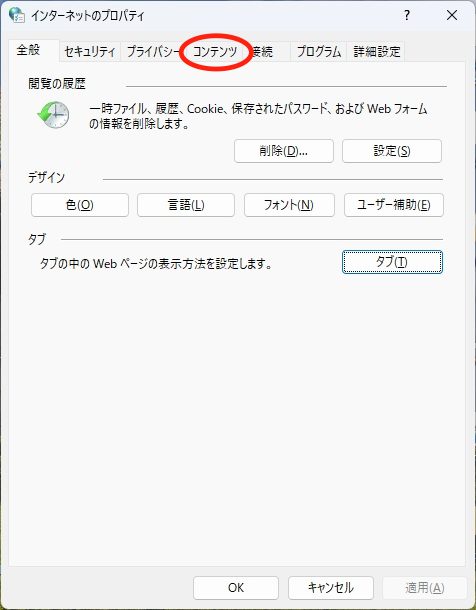
2-3. 「コンテンツ」タブ選択
表示されたインターネットオプション画面の「コンテンツ」タブをクリックして開きます。
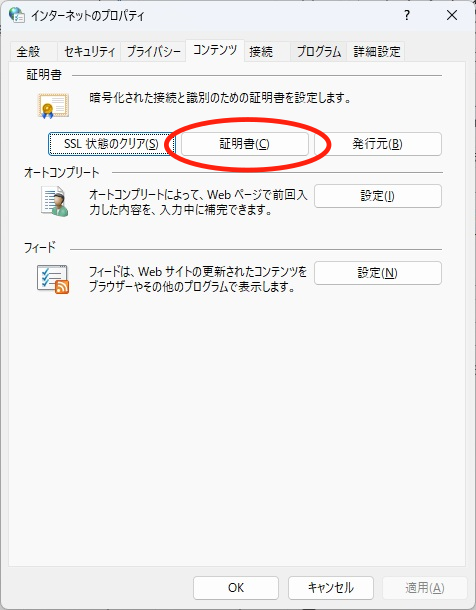
2-4. 「証明書」ボタン押下
表示された「コンテンツ」タブの「証明書」ボタンをクリックして開きます。
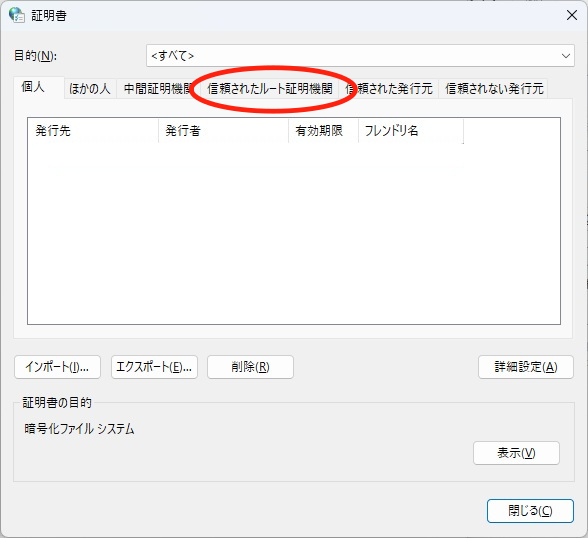
2-5. 「信頼されたルート証明書機関」タブ選択
表示された「証明書」画面の「信頼されたルート証明書機関」タブをクリックして開きます。
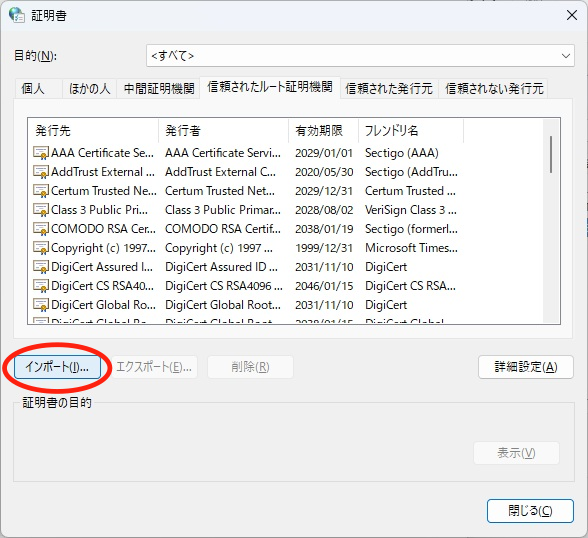
2-6. 「インポート」ボタン押下
表示された画面の「インポート」ボタンをクリックしてウィザードを開始します。
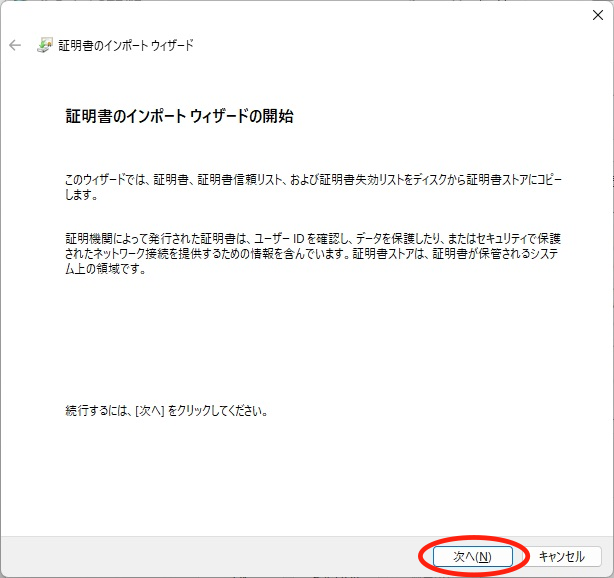
2-7. 証明書のインポートウィザードの開始
証明書のインポートウィザードが開始されるので、表示された画面の「次へ」ボタンをクリックします。
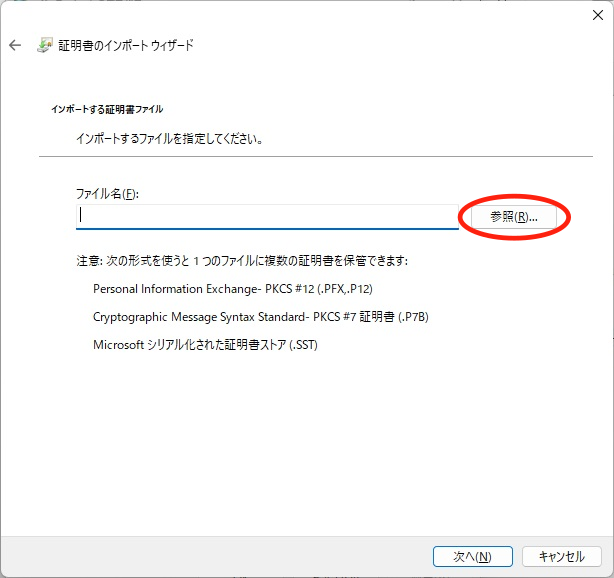
2-8. インポートする証明書の参照
表示された画面の「参照」ボタンをクリックします。
2-9. ルート認証局(CA)証明書の選択
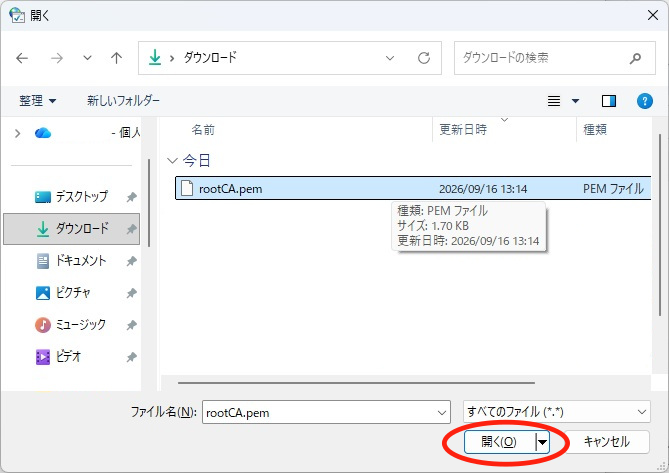
表示されたファイル選択ダイアログ画面において、ダウンロードフォルダにダウンロードされている rootCA.pem ファイルを選択し、「開く」ボタンをクリックします。
2-10. ルート認証局(CA)証明書の確認
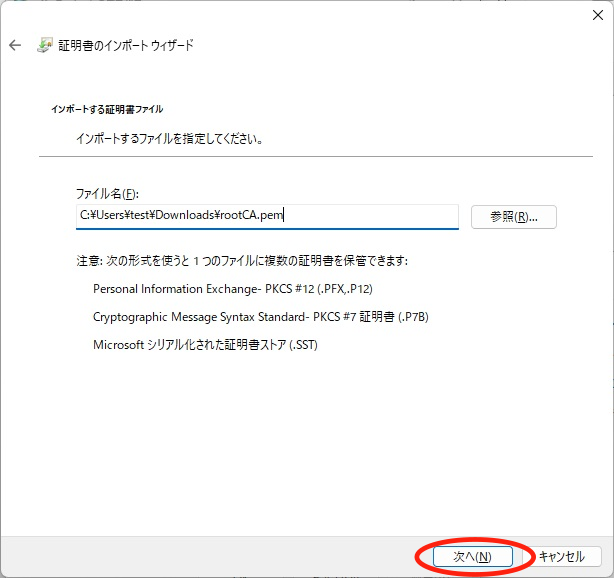
選択したルート認証局(CA)証明書のパスが表示されていることを確認し、「次へ」ボタンをクリックします。
2-11. 証明書ストアの選択
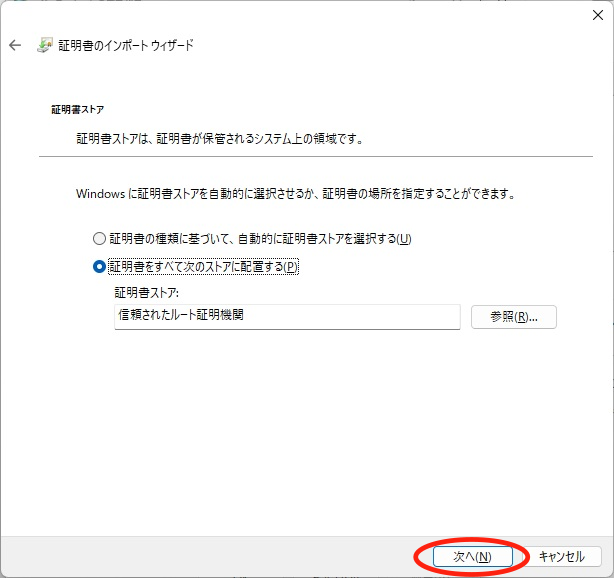
画面にて、「証明書をすべて次のストアに配置する(P)」が選択されて証明書ストアが、「信頼されたルート証明機関」になっていることを確認し、「次へ」ボタンをクリックします。
※ もし、異なる設定になっている場合は、「参照」ボタンを押下して調整してください。
2-12. (図15)証明書のインポートを終了
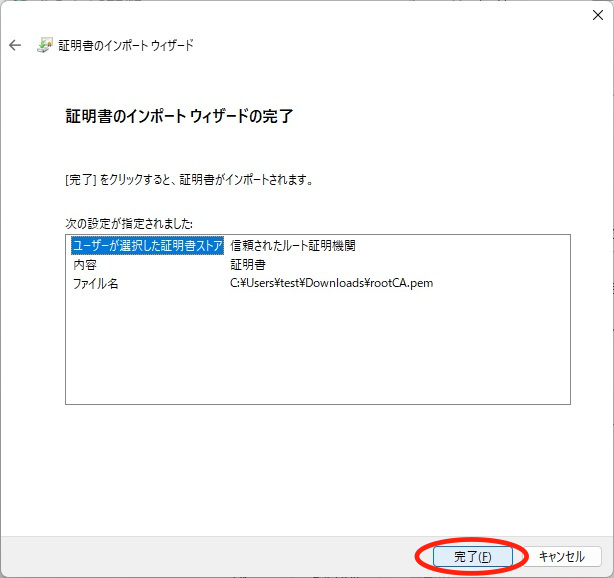
画面にて、ルート認証局(CA)証明書が表示され、インポートウィザードの終了を確認し、「完了」ボタンをクリックしてウィザード画面を終了します。
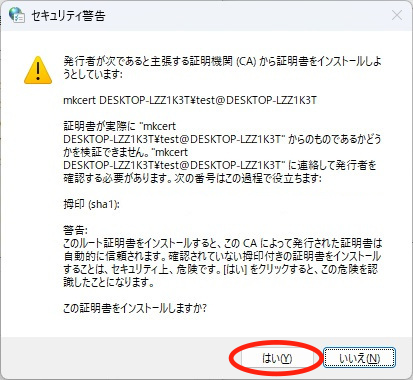
2-13. セキュリティ警告の確認
セキュリティ警告画面が表示されるので、確認後、「はい」ボタンをクリックします。
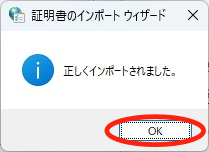
2-14. 証明書インポートの完了
証明書インポートが完了した旨のダイアログが表示されたら、「OK」ボタンをクリックします。
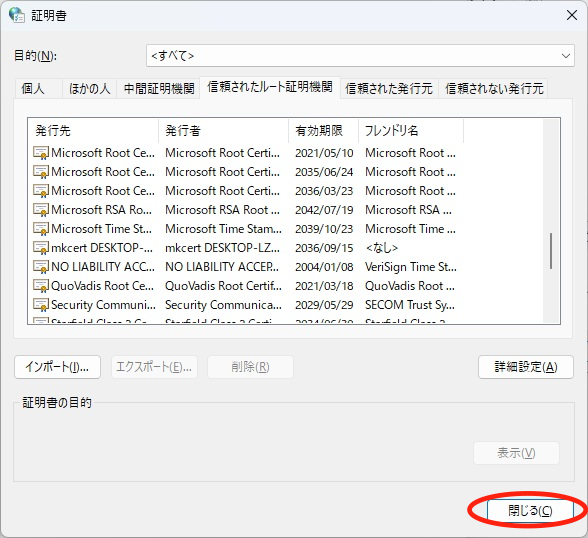
2-15. 証明書の確認と終了
証明書一覧を下方向にスクロールし、インポートしたルート認証局(CA)の証明書が表示されていることを確認し、「閉じる」ボタンをクリックして画面を閉じます。
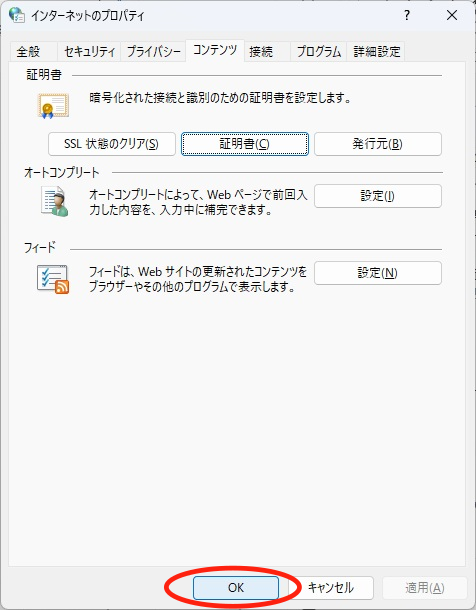
2-16. インターネットオプション終了
画面下部の「OK」ボタンをクリックしてインターネットオプション画面を閉じます。
ここまでで、ルート認証局(CA)証明書の設定は完了です。続いて、動作確認を行っていきます。
3. ブラウザで警告が表示されないことを確認
ブラウザにもどり、URL 欄に 以下を入力:
https://192.168.10.108:3000/
警告画面や警告表示がなく、サイトが表示されることを確認します。
※ Androidのときと同様、筆者の環境では、証明書の登録後に新しいタブを開き直さなくても、警告表示は消えました。
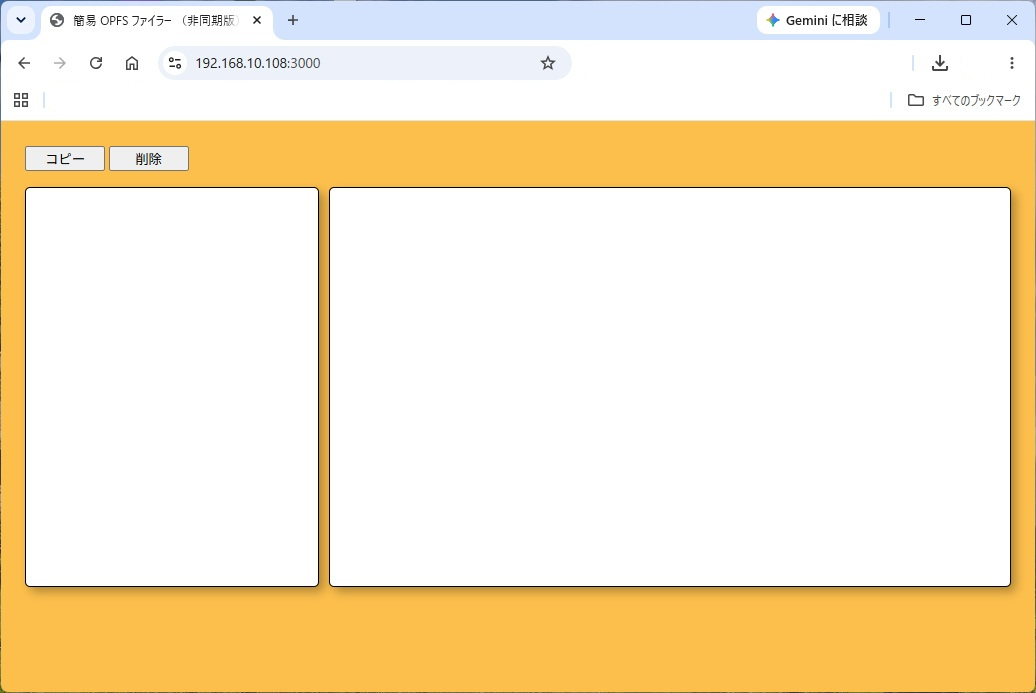
モバイル端末の場合と同様に、今回のアクセス先は localhost ではなく 192.168.10.108 ですが、HTTPS接続によって Secure Context として扱われるため、Secure Context を必要とする OPFS も利用できます。
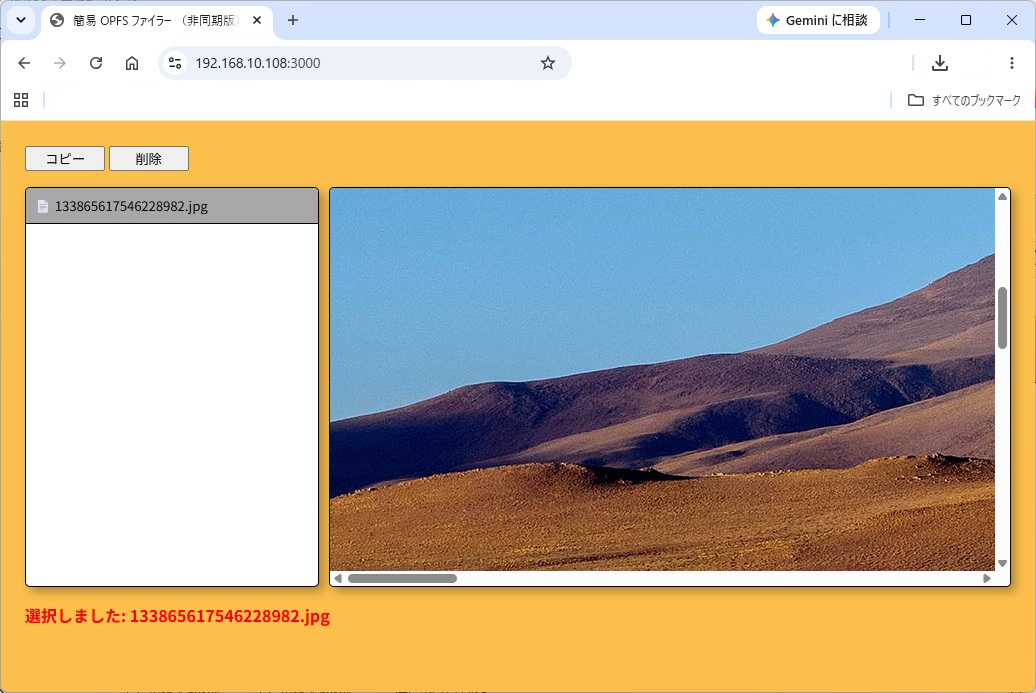
※ 使い方については、「データ保存技術/OPFS の動作確認(非同期操作)」を参照してください。