はじめに
前回、macOS 端末に実際に設定を行い、動作確認を行いました。
今回は、ChromeOS 端末に実際に設定を行い、その動作確認を行っていきたいと思います。
使用する端末は、 Arm64 版 ChromeOS 152.0.7977.129 です。
※ ChromeOS は、OS のバージョンによって、設定メニューなどに違いがあります。そのため、本手順を試す場合は、対象となる端末に合わせた対応をお願いします。
本記事は、「開発環境について/外部アクセス対応のHTTPSテスト環境の構築」により、パソコン側の設定が完了していることを前提とし、 ChromeOS 端末に実際に設定し、動作確認を行っていきます。
使用するパソコン側の IP アドレス( 192.168.10.108 )やポート番号( 3000 )も変更ありません。
ルート認証局(CA)の証明書も HTTPS テスト環境のサーバーからダウンロードする方法で行います。
※ ChromeOS 端末へ転送するのは rootCA.pem のみです。認証局の秘密鍵である rootCA-key.pem は、絶対に転送・公開しないでください。
※ ルート認証局(CA)の証明書を HTTP / HTTPS サーバーから取得する方法は、自分が管理している開発用プライベートネットワーク内に限定した方が安全です。ダウンロード後はすみやかに、ルート認証局(CA)の証明書を public フォルダーから削除することをおすすめします。
※ 以下は、筆者が使用した Arm64 版 ChromeOS 152.0.7977.129 で確認した手順です。 ChromeOS のバージョンや機種によって、設定項目の名称や階層が異なる場合があります。
1. ChromeOS 端末でのルート認証局(CA)の証明書の受取
ChromeOS 端末から HTTPS サーバーにアクセスしてルート認証局(CA)の証明書を取得します。
※ 本記事では、ブラウザに Chrome を使用しています。
ブラウザを立ち上げ、URL 欄に 以下を入力:
https://192.168.10.108:3000/rootCA.pem
1-1. 警告画面の表示
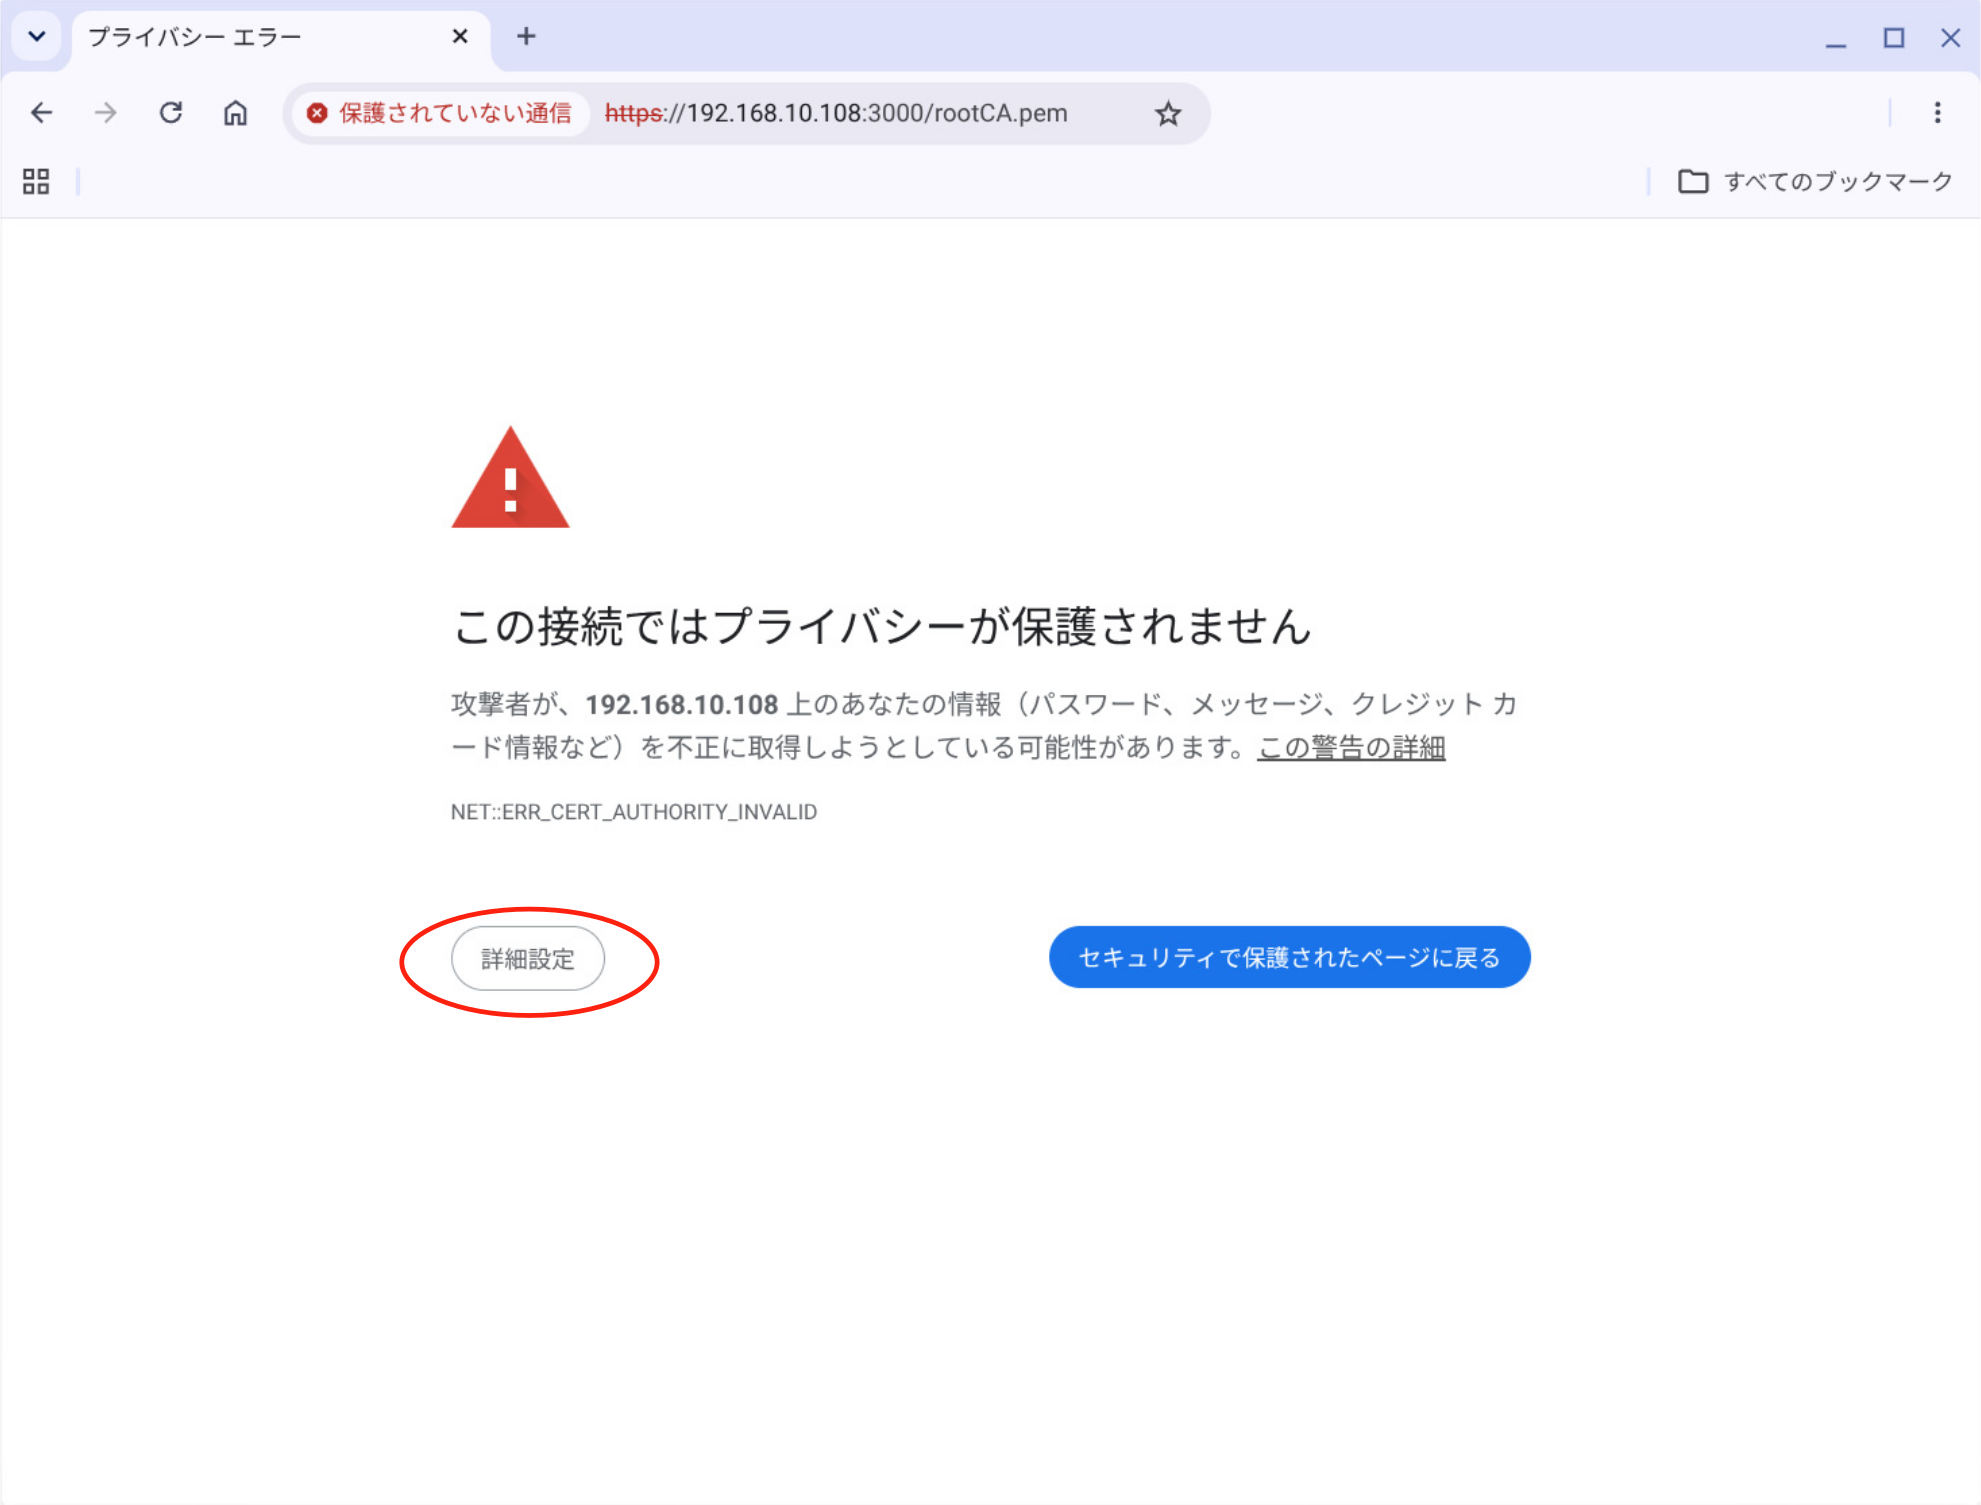
警告画面が表示されます。画面下部の「詳細設定」をクリックします。
※ 本記事のスクリーンショットでは、操作する箇所を朱色の円で囲んで示しています。
1-2. 新たな警告画面の表示
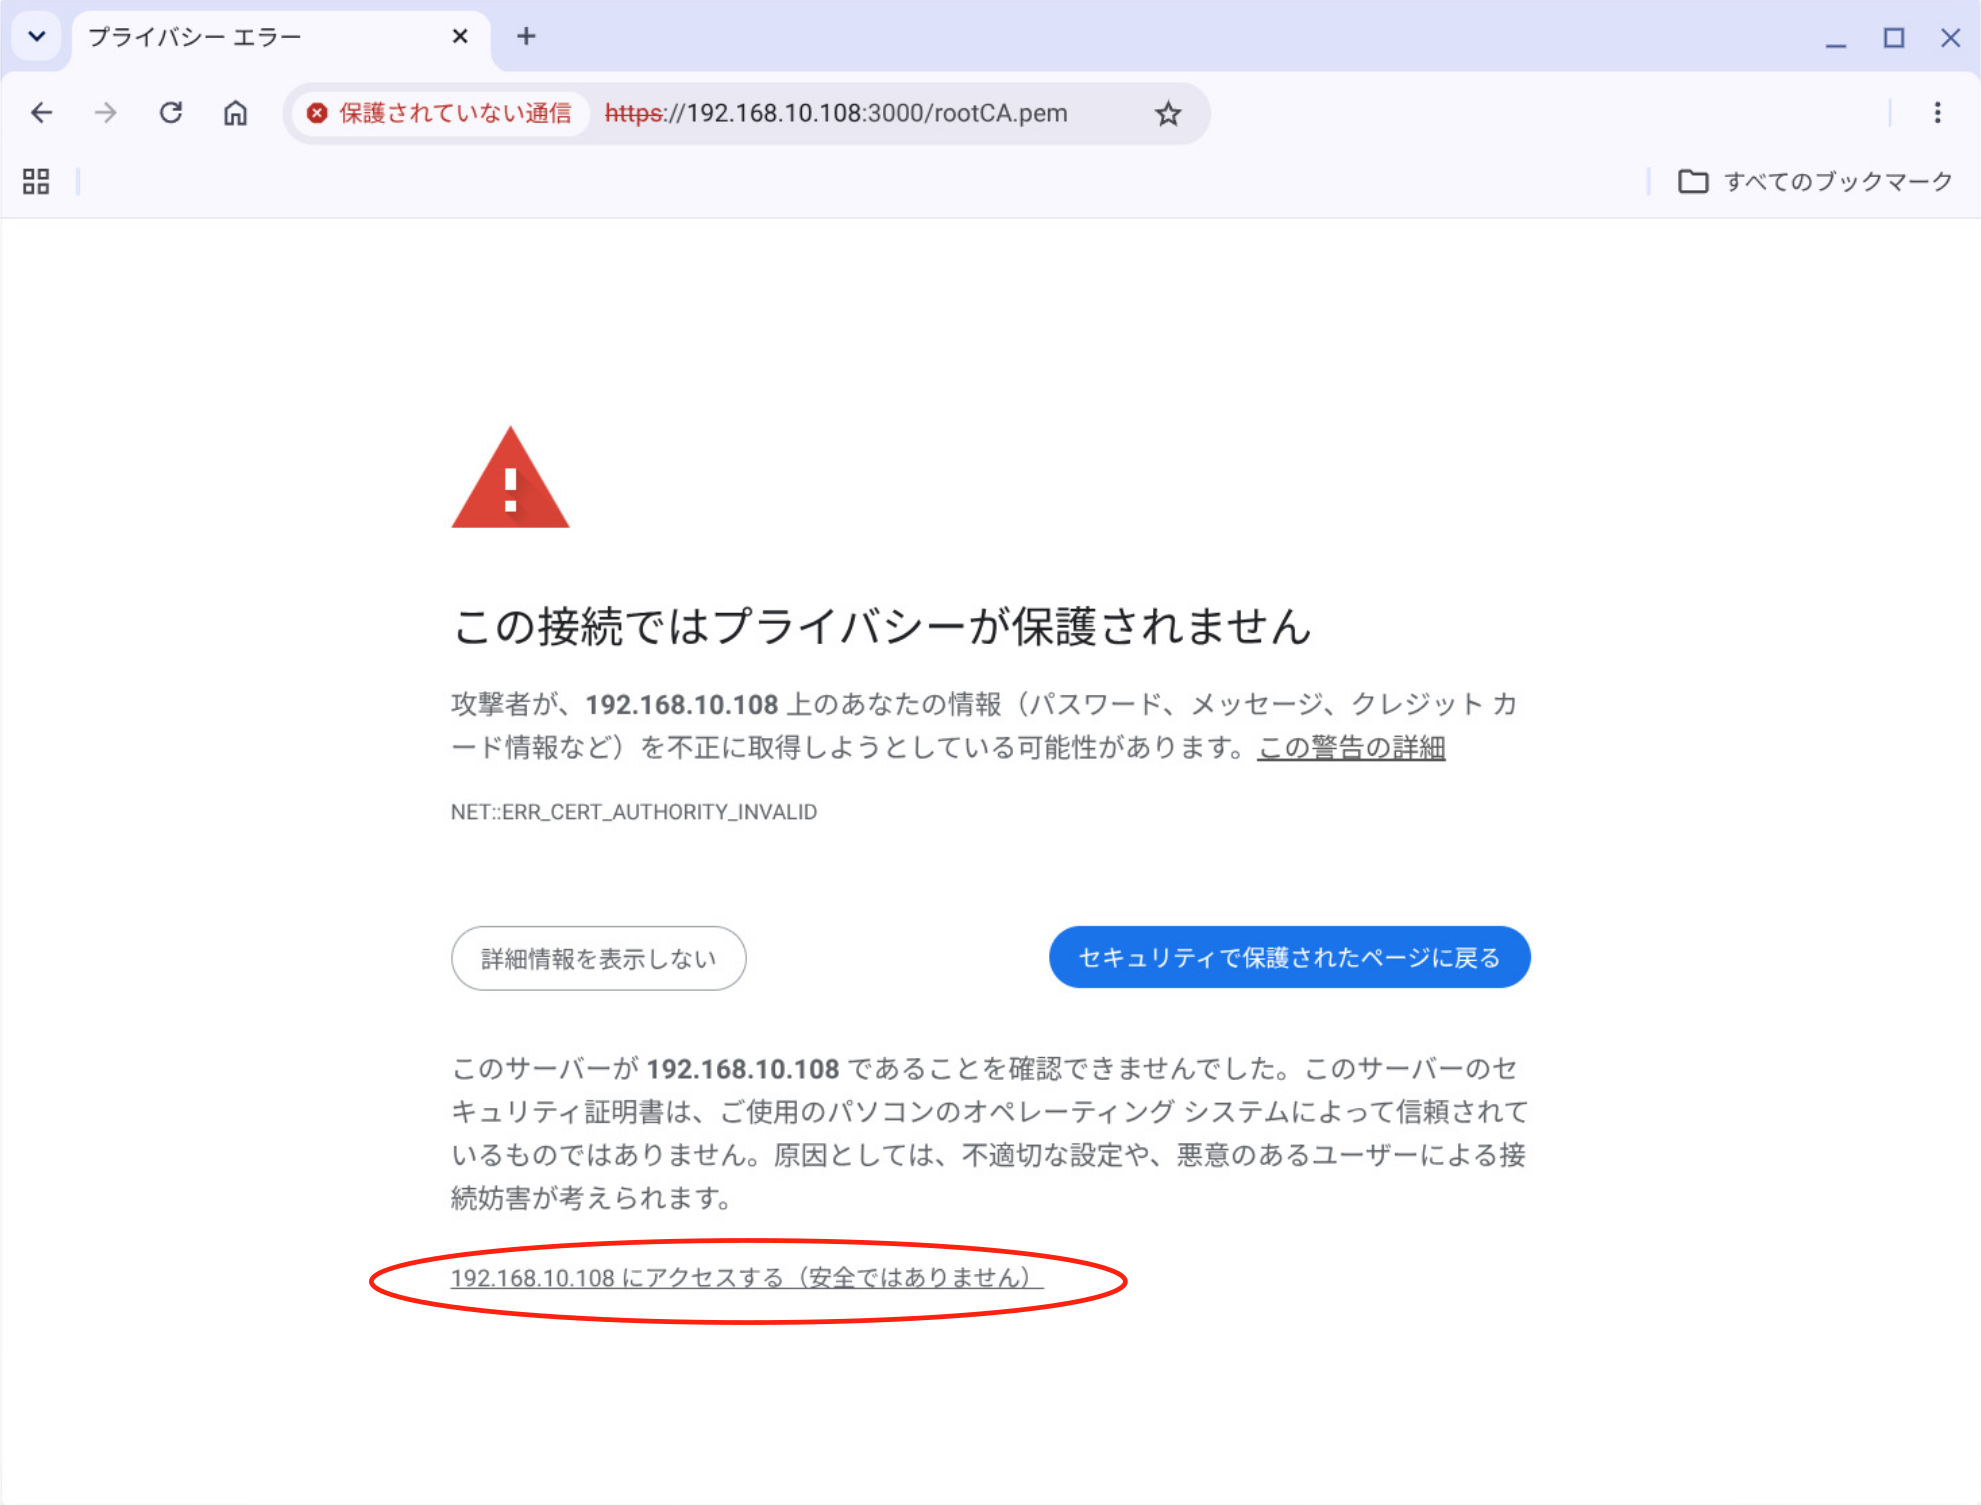
新たな警告画面が表示されます。画面中央の「192.168.10.108にアクセスする(安全ではありません)」をクリックします。
1-3. ルート認証局(CA)の証明書のダウンロード完了
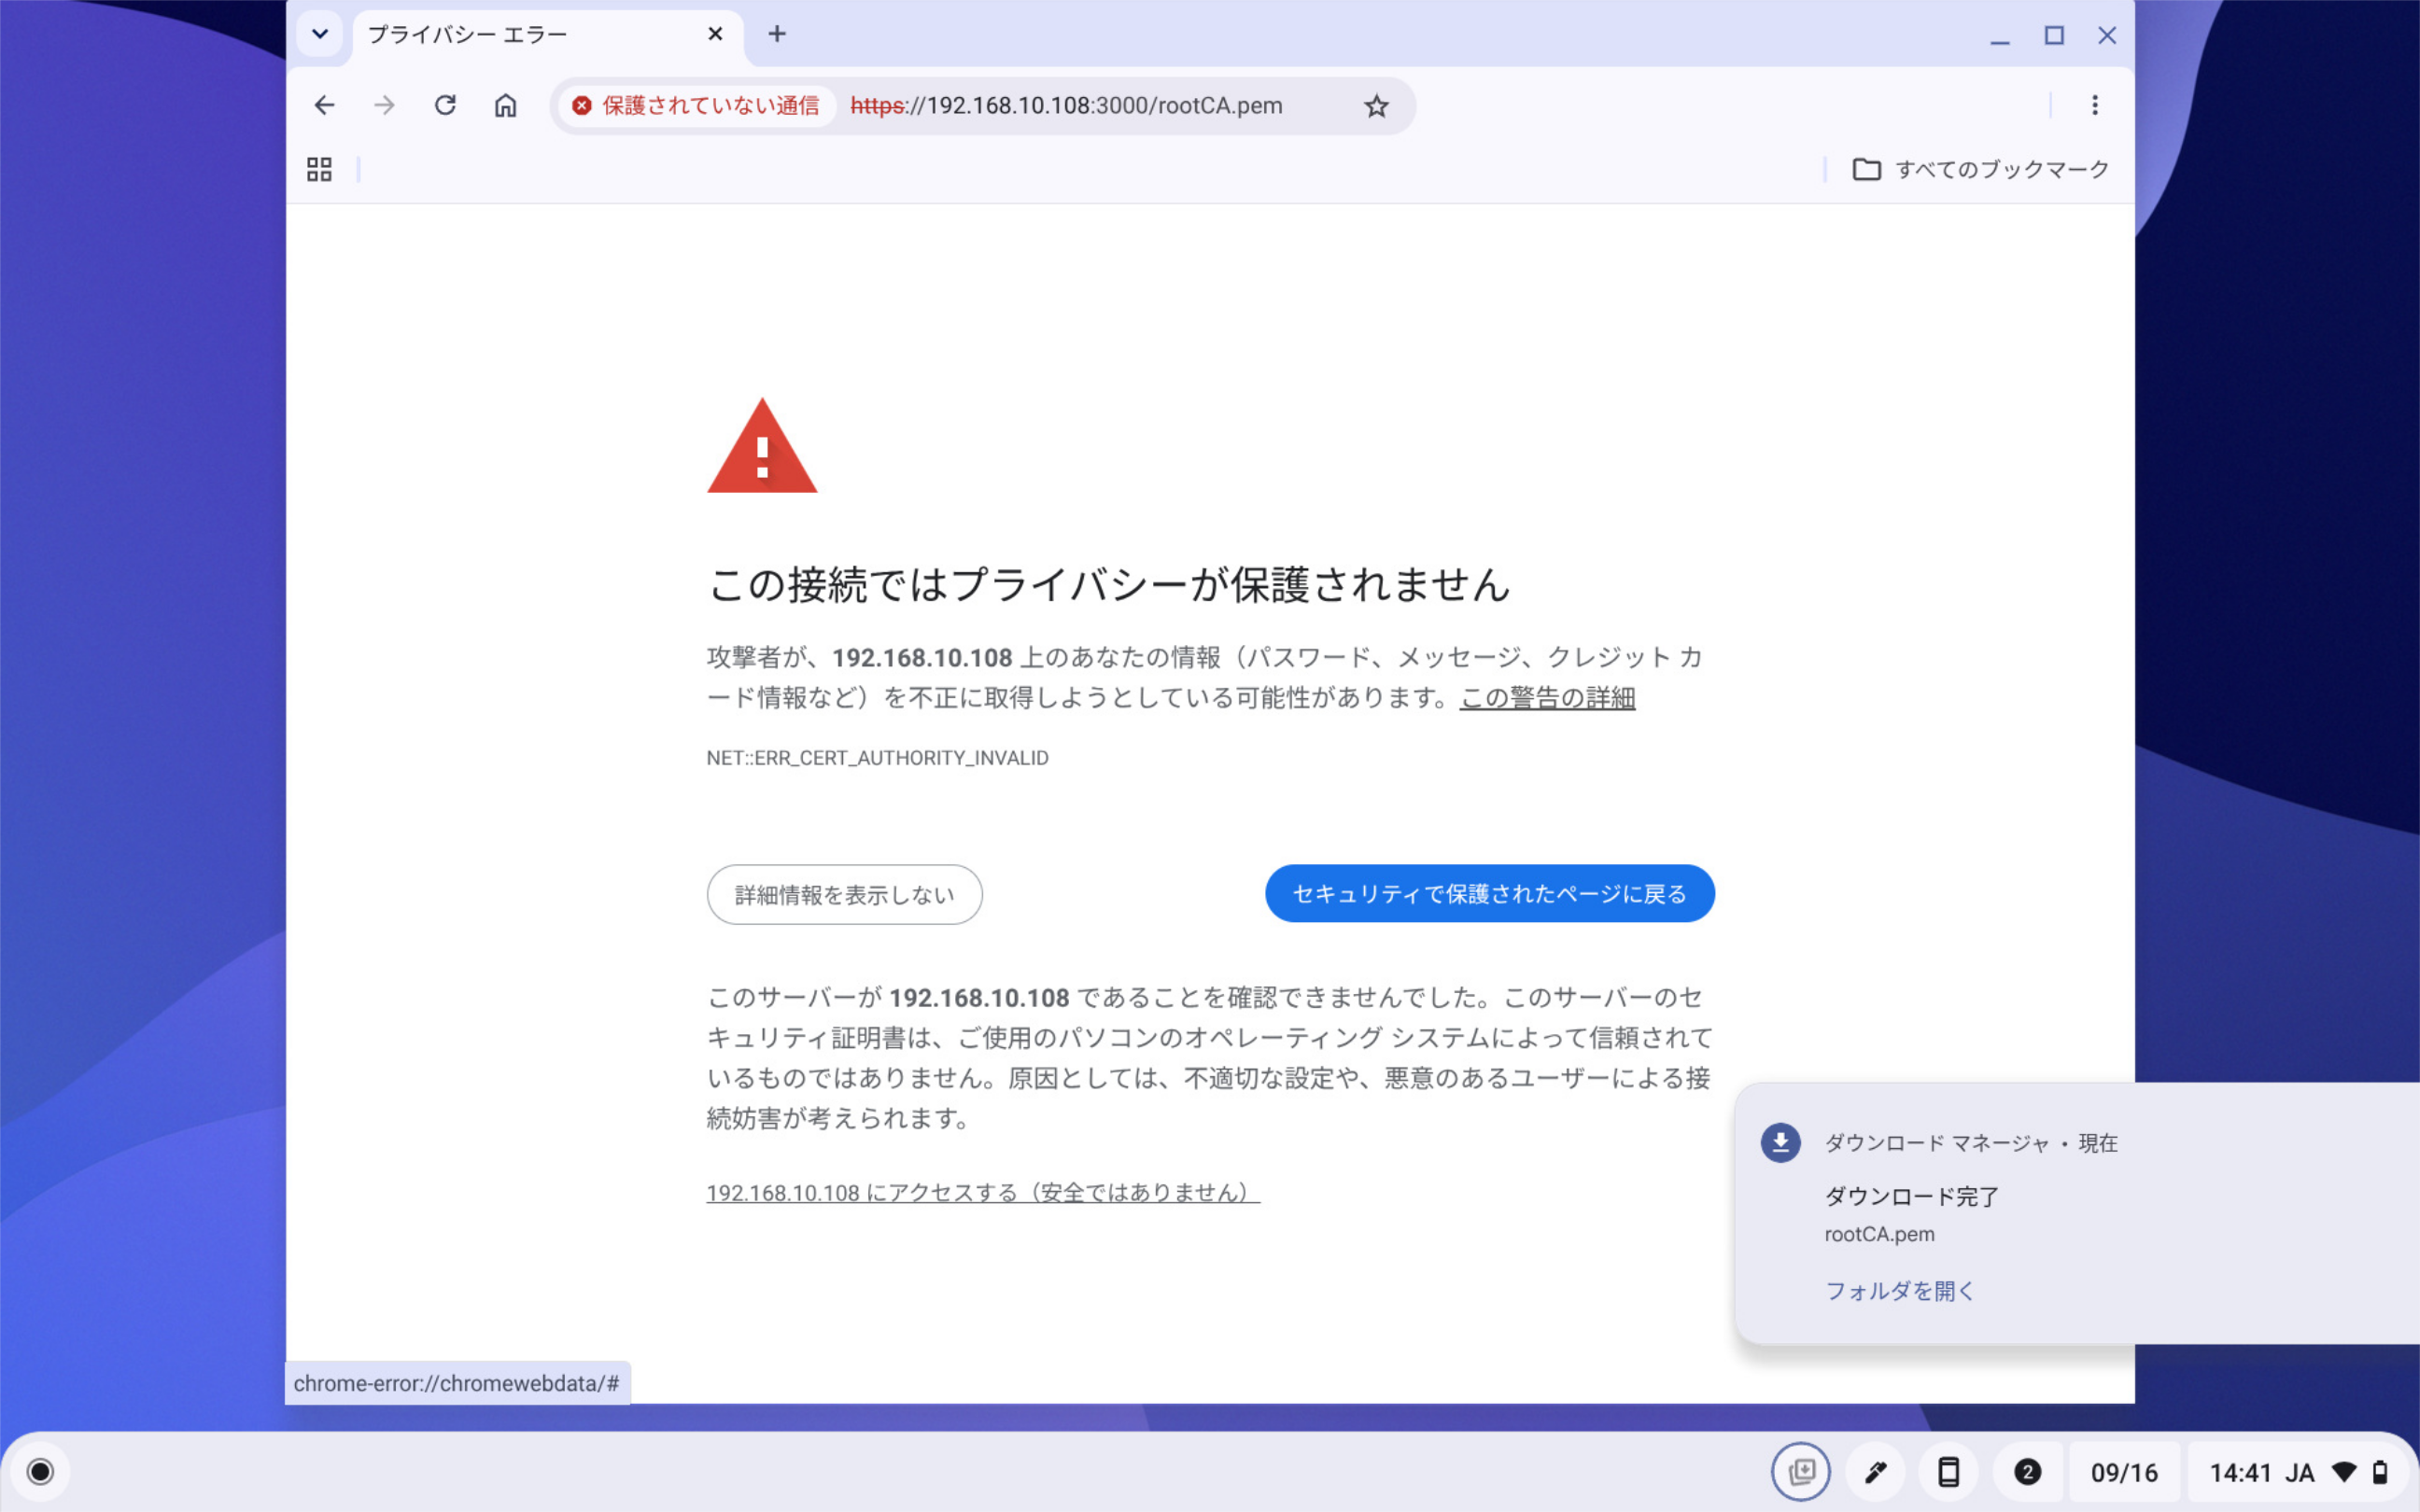
rootCA.pem のダウンロードが完了した旨のポップアップ画面が表示されます。
2. ChromeOS にルート認証局(CA)を登録する
ChromeOS では、Chrome の「証明書マネージャ」からルート認証局(CA)の証明書を登録できます。
本記事では、Chrome の設定から証明書を登録します。筆者の環境では、登録後に Chrome から HTTPS テスト環境へ警告なくアクセスできることを確認しました。
※ 証明書ストアの利用方法は、OSやブラウザによって異なります。詳しい仕組みについては、後の記事で解説します。
2-1. 設定を開く
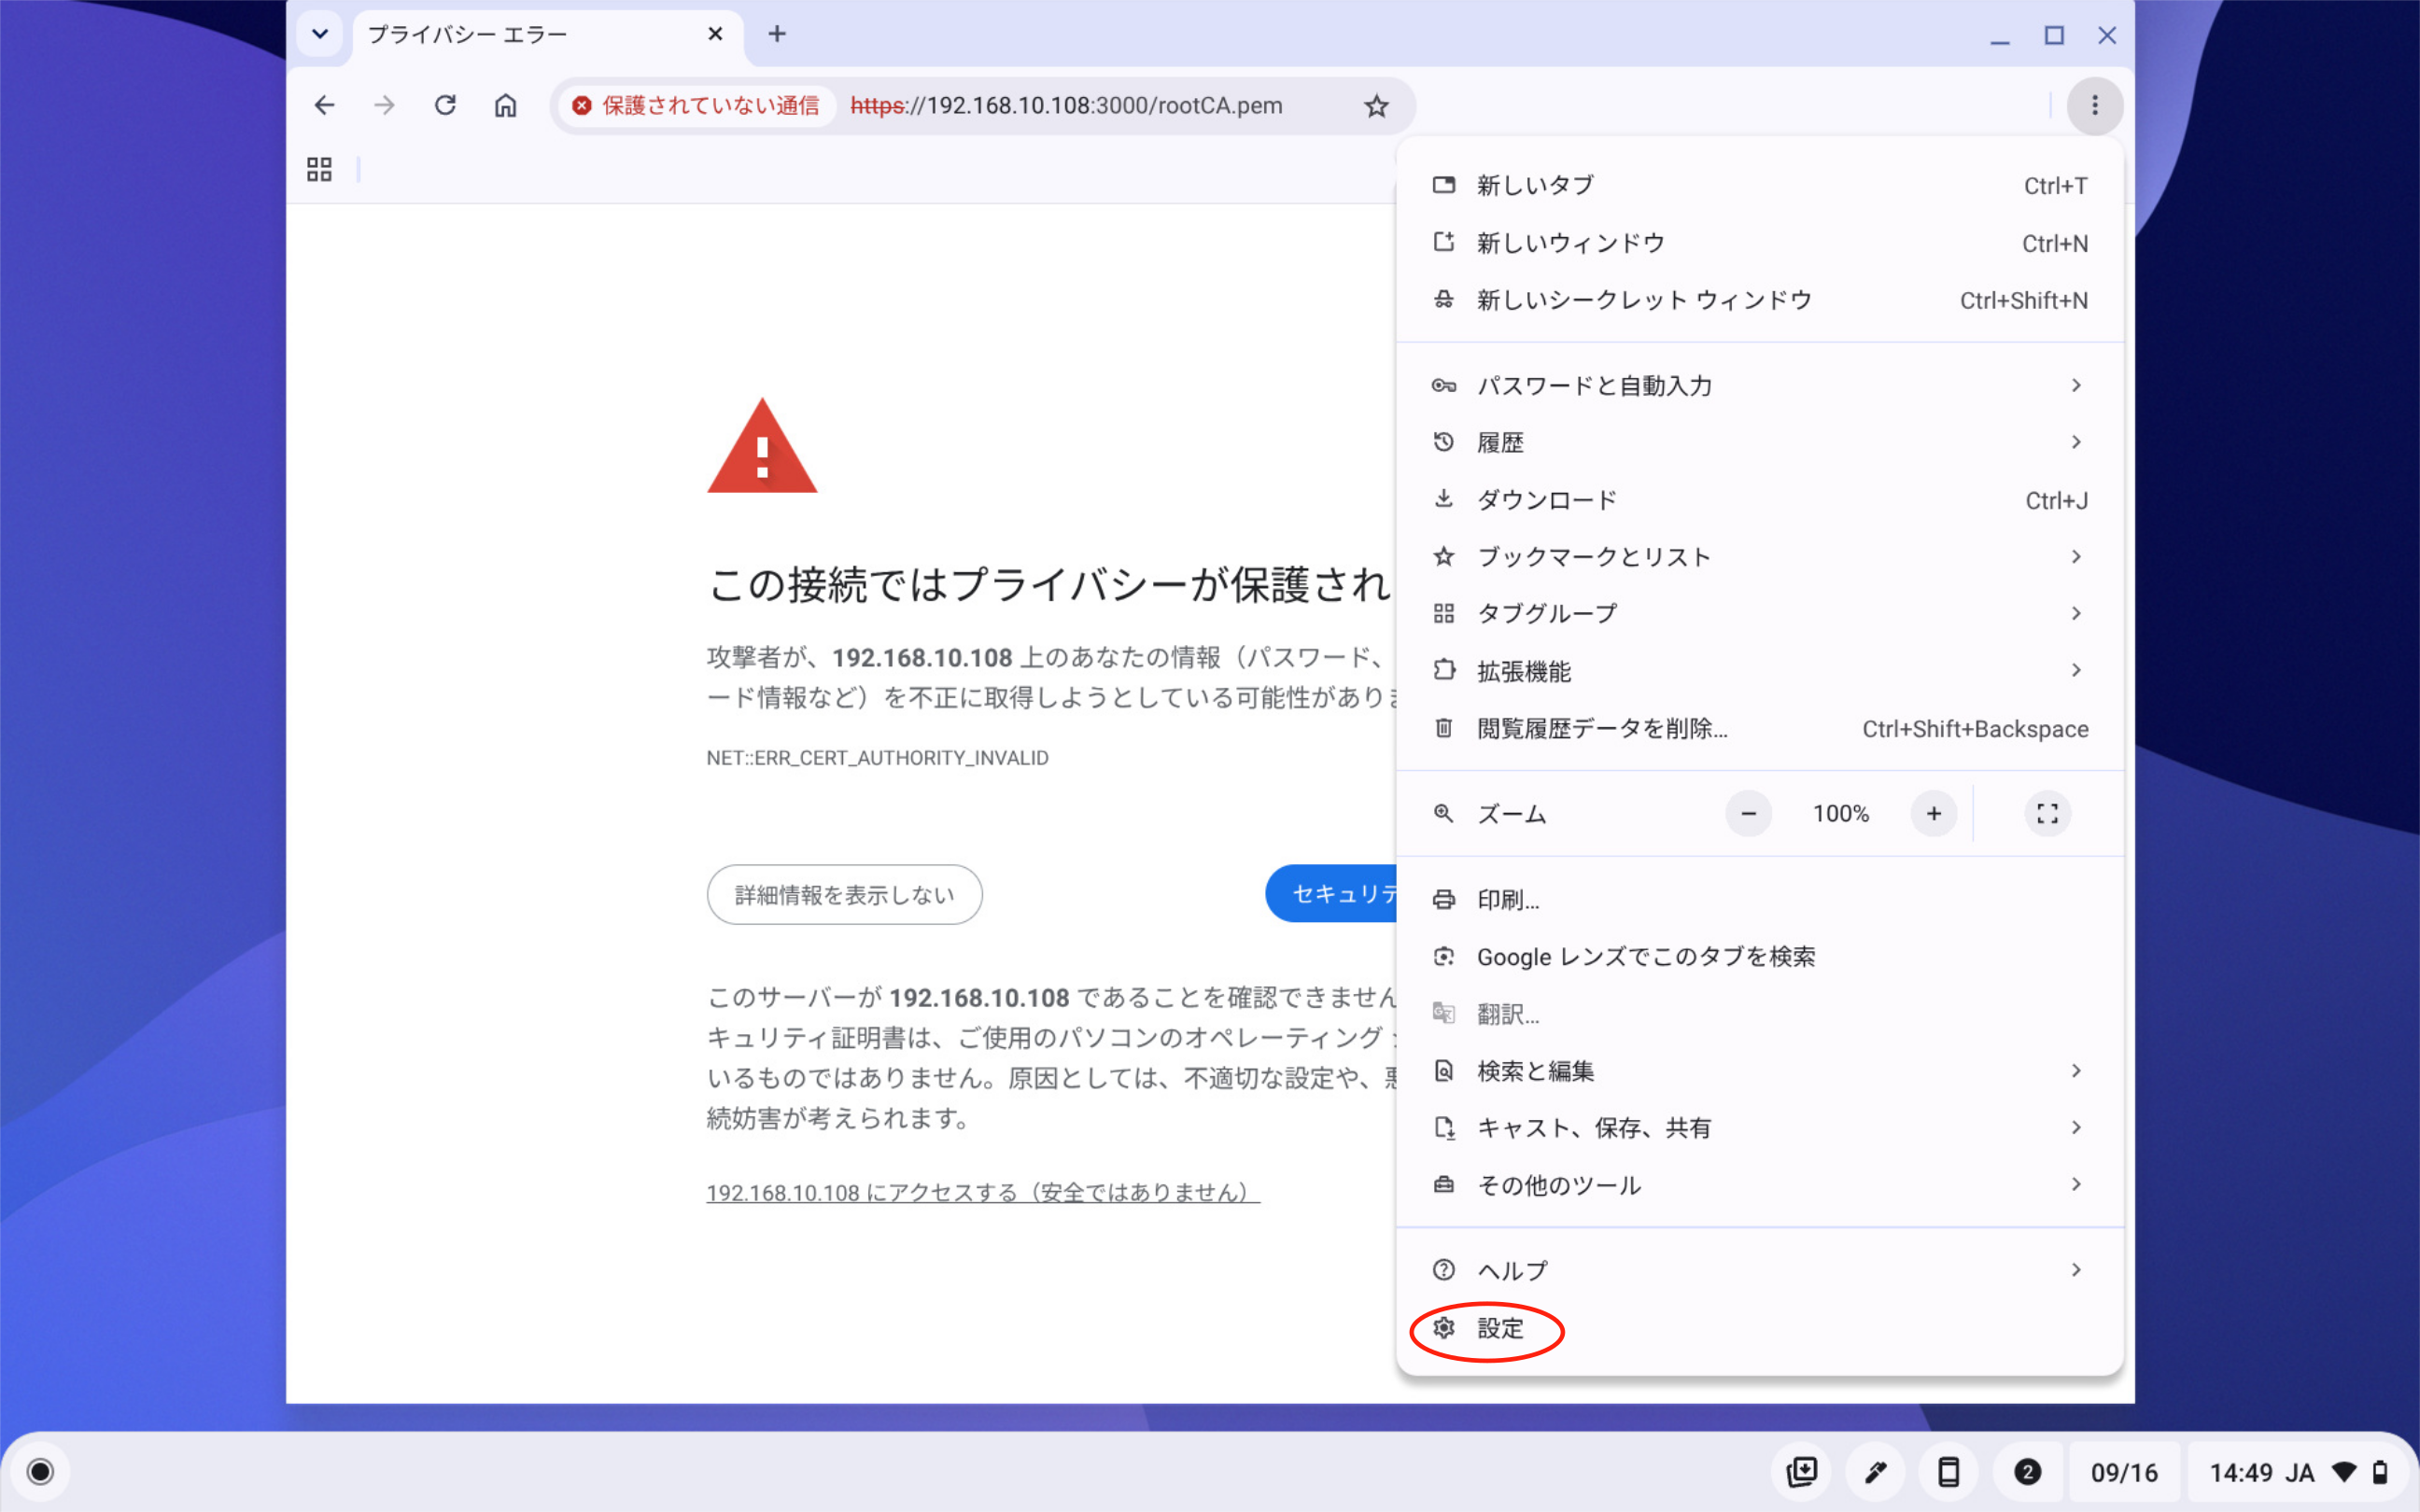
メニューバーの右端のアイコンをクリックします。表示されたメニューから「設定」をクリックします。
2-2. プライバシーとセキュリティの設定を開く
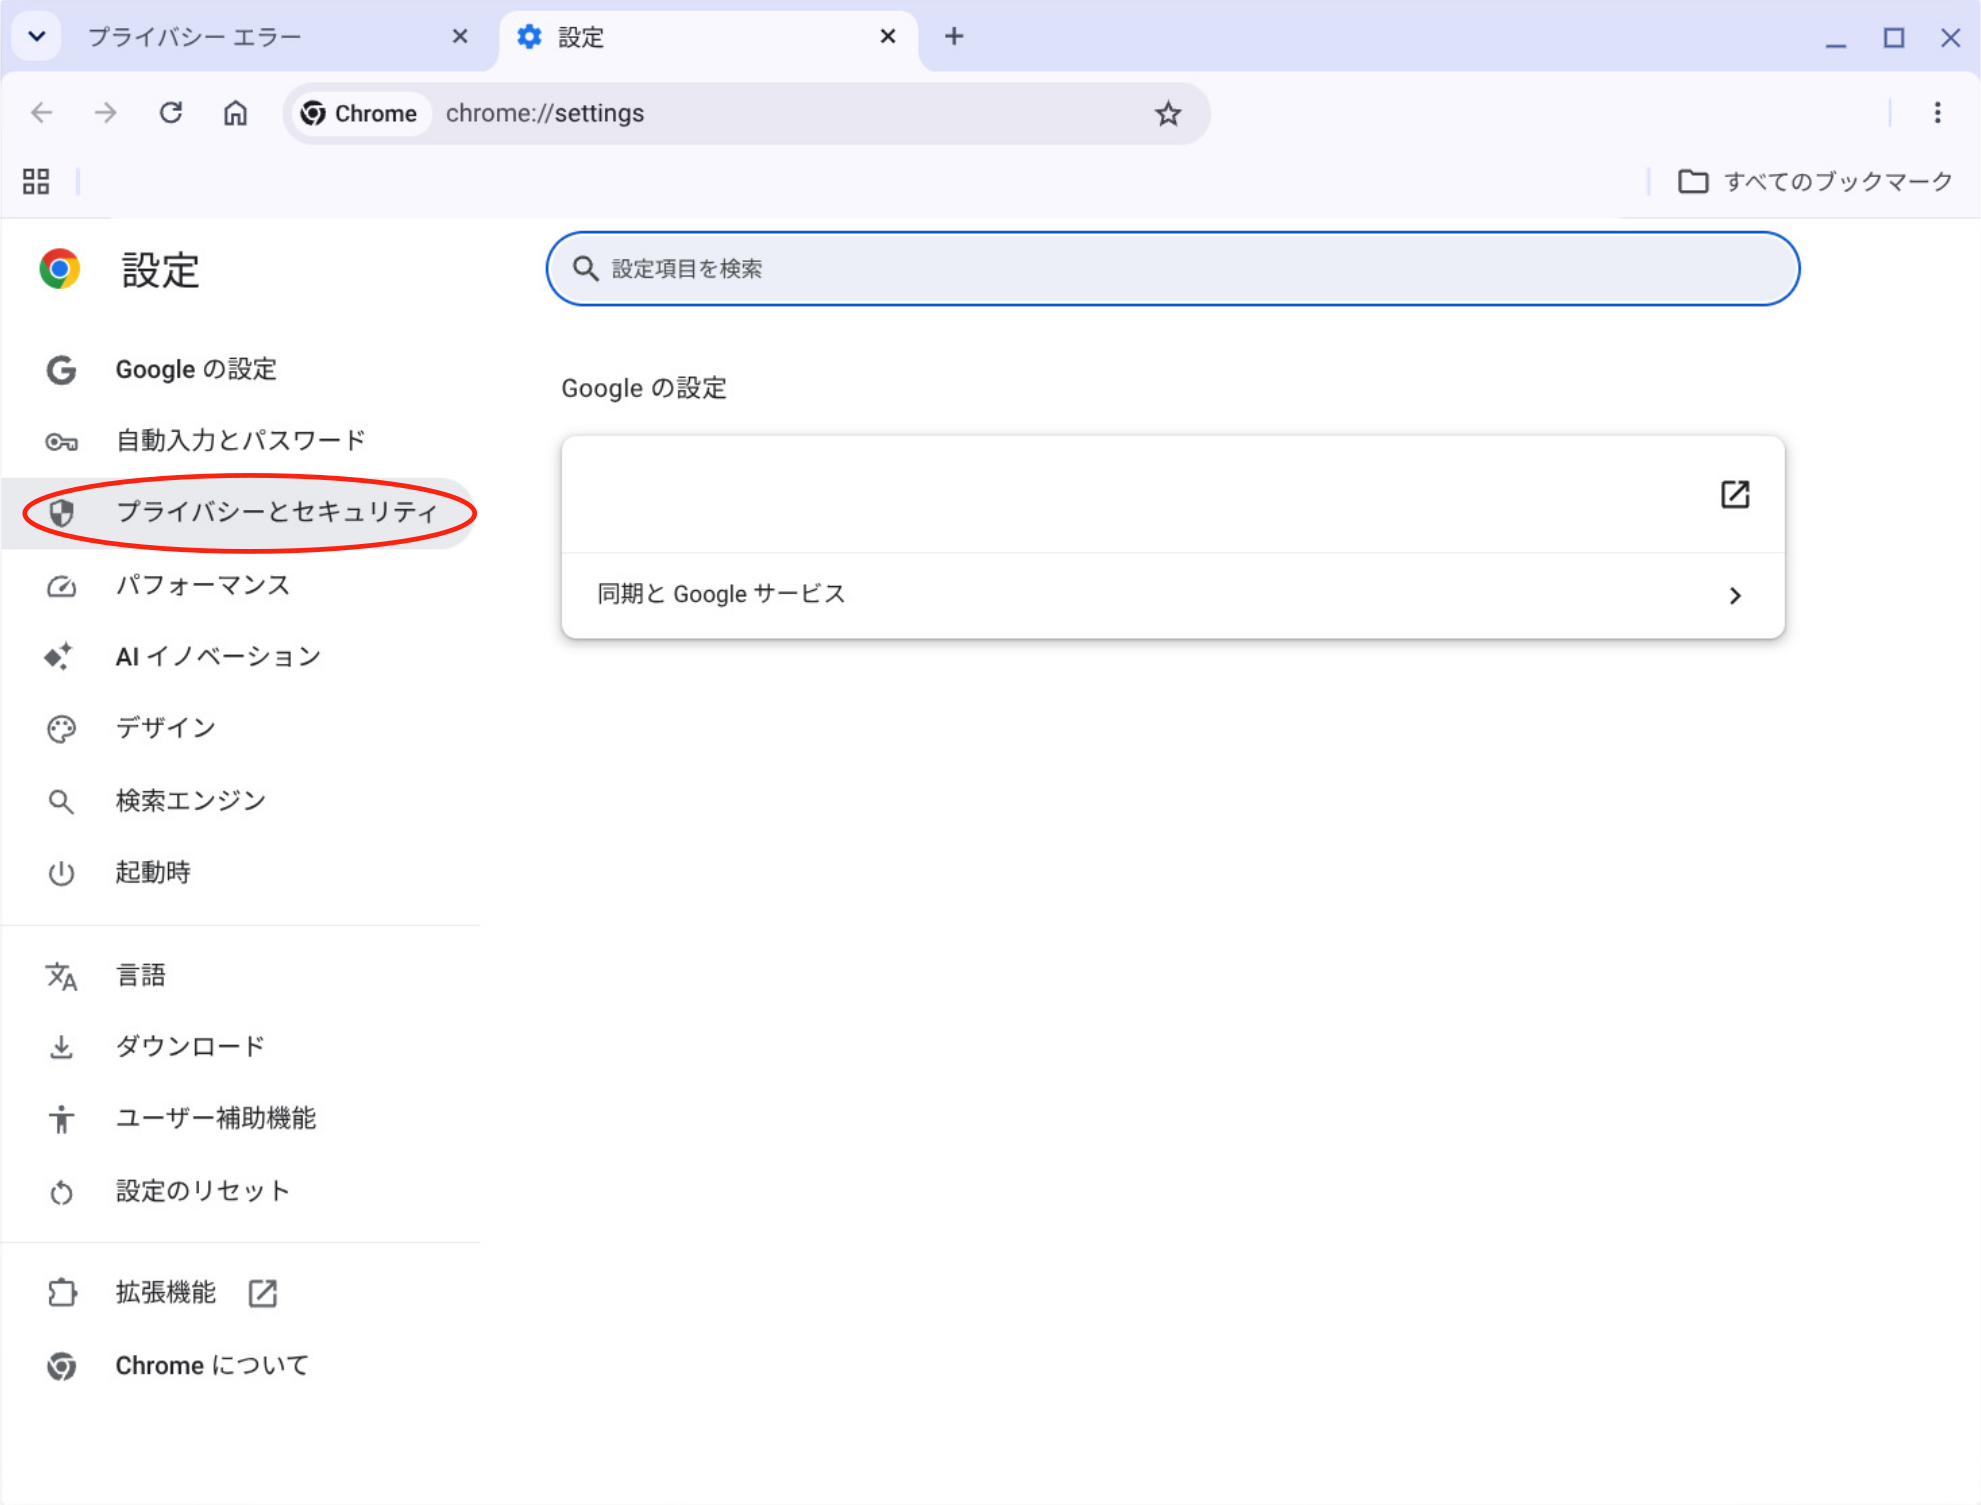
新しく開かれた「設定」タブの左ペインから、「プライバシーとセキュリティ」をクリックします。
2-3. セキュリティの設定を開く
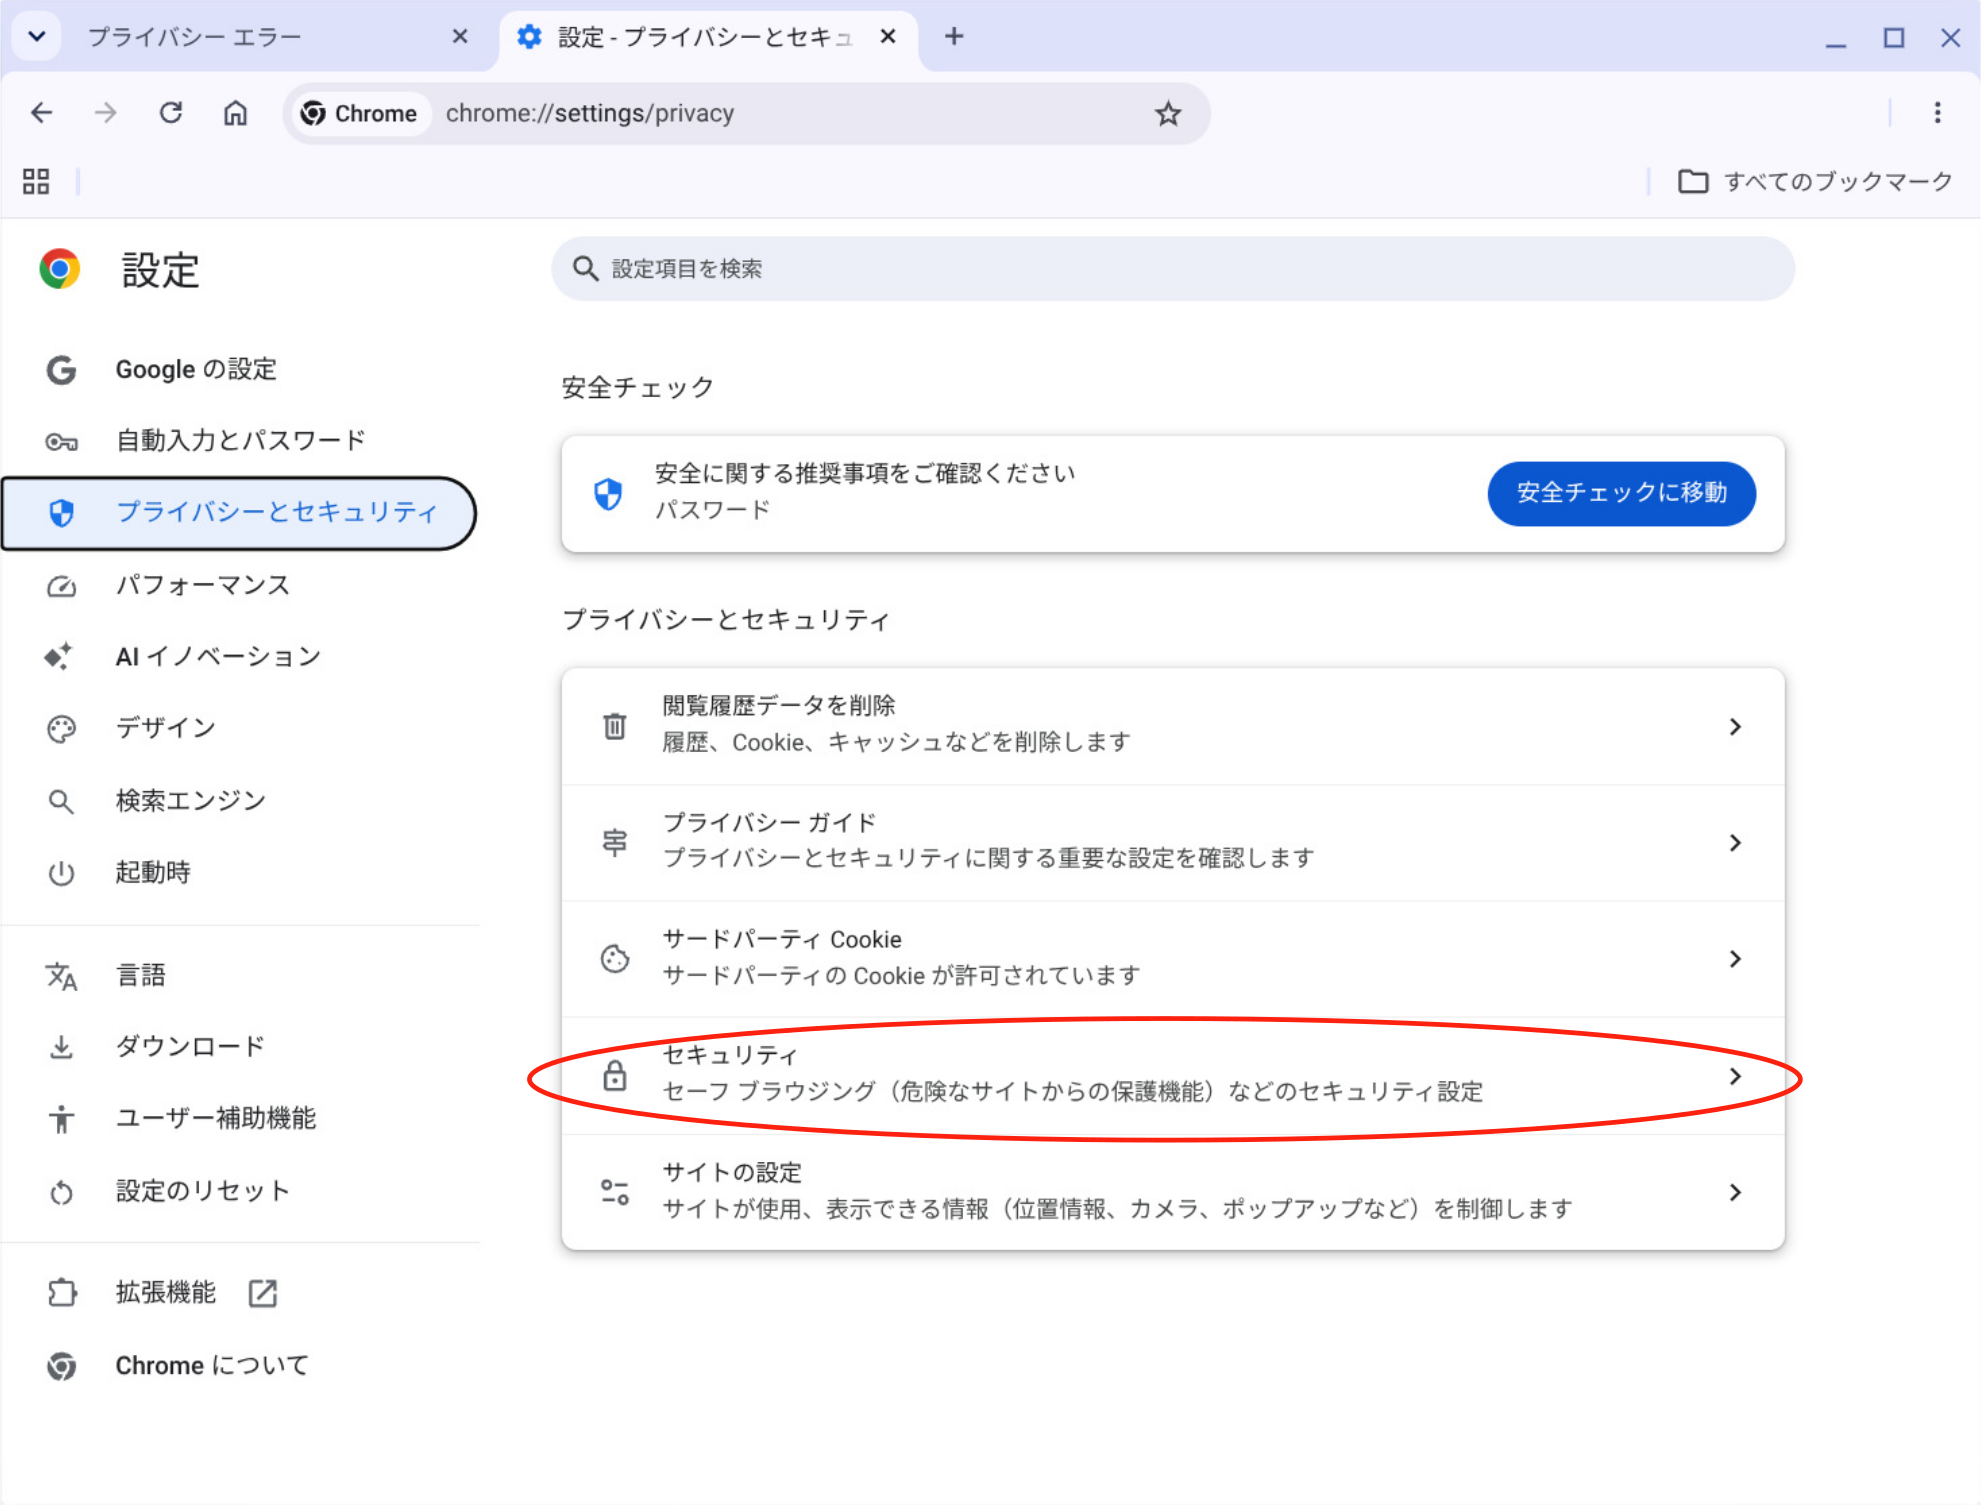
右ペインの「セキュリティ」をクリックします。
2-4. 証明書の管理の設定を開く
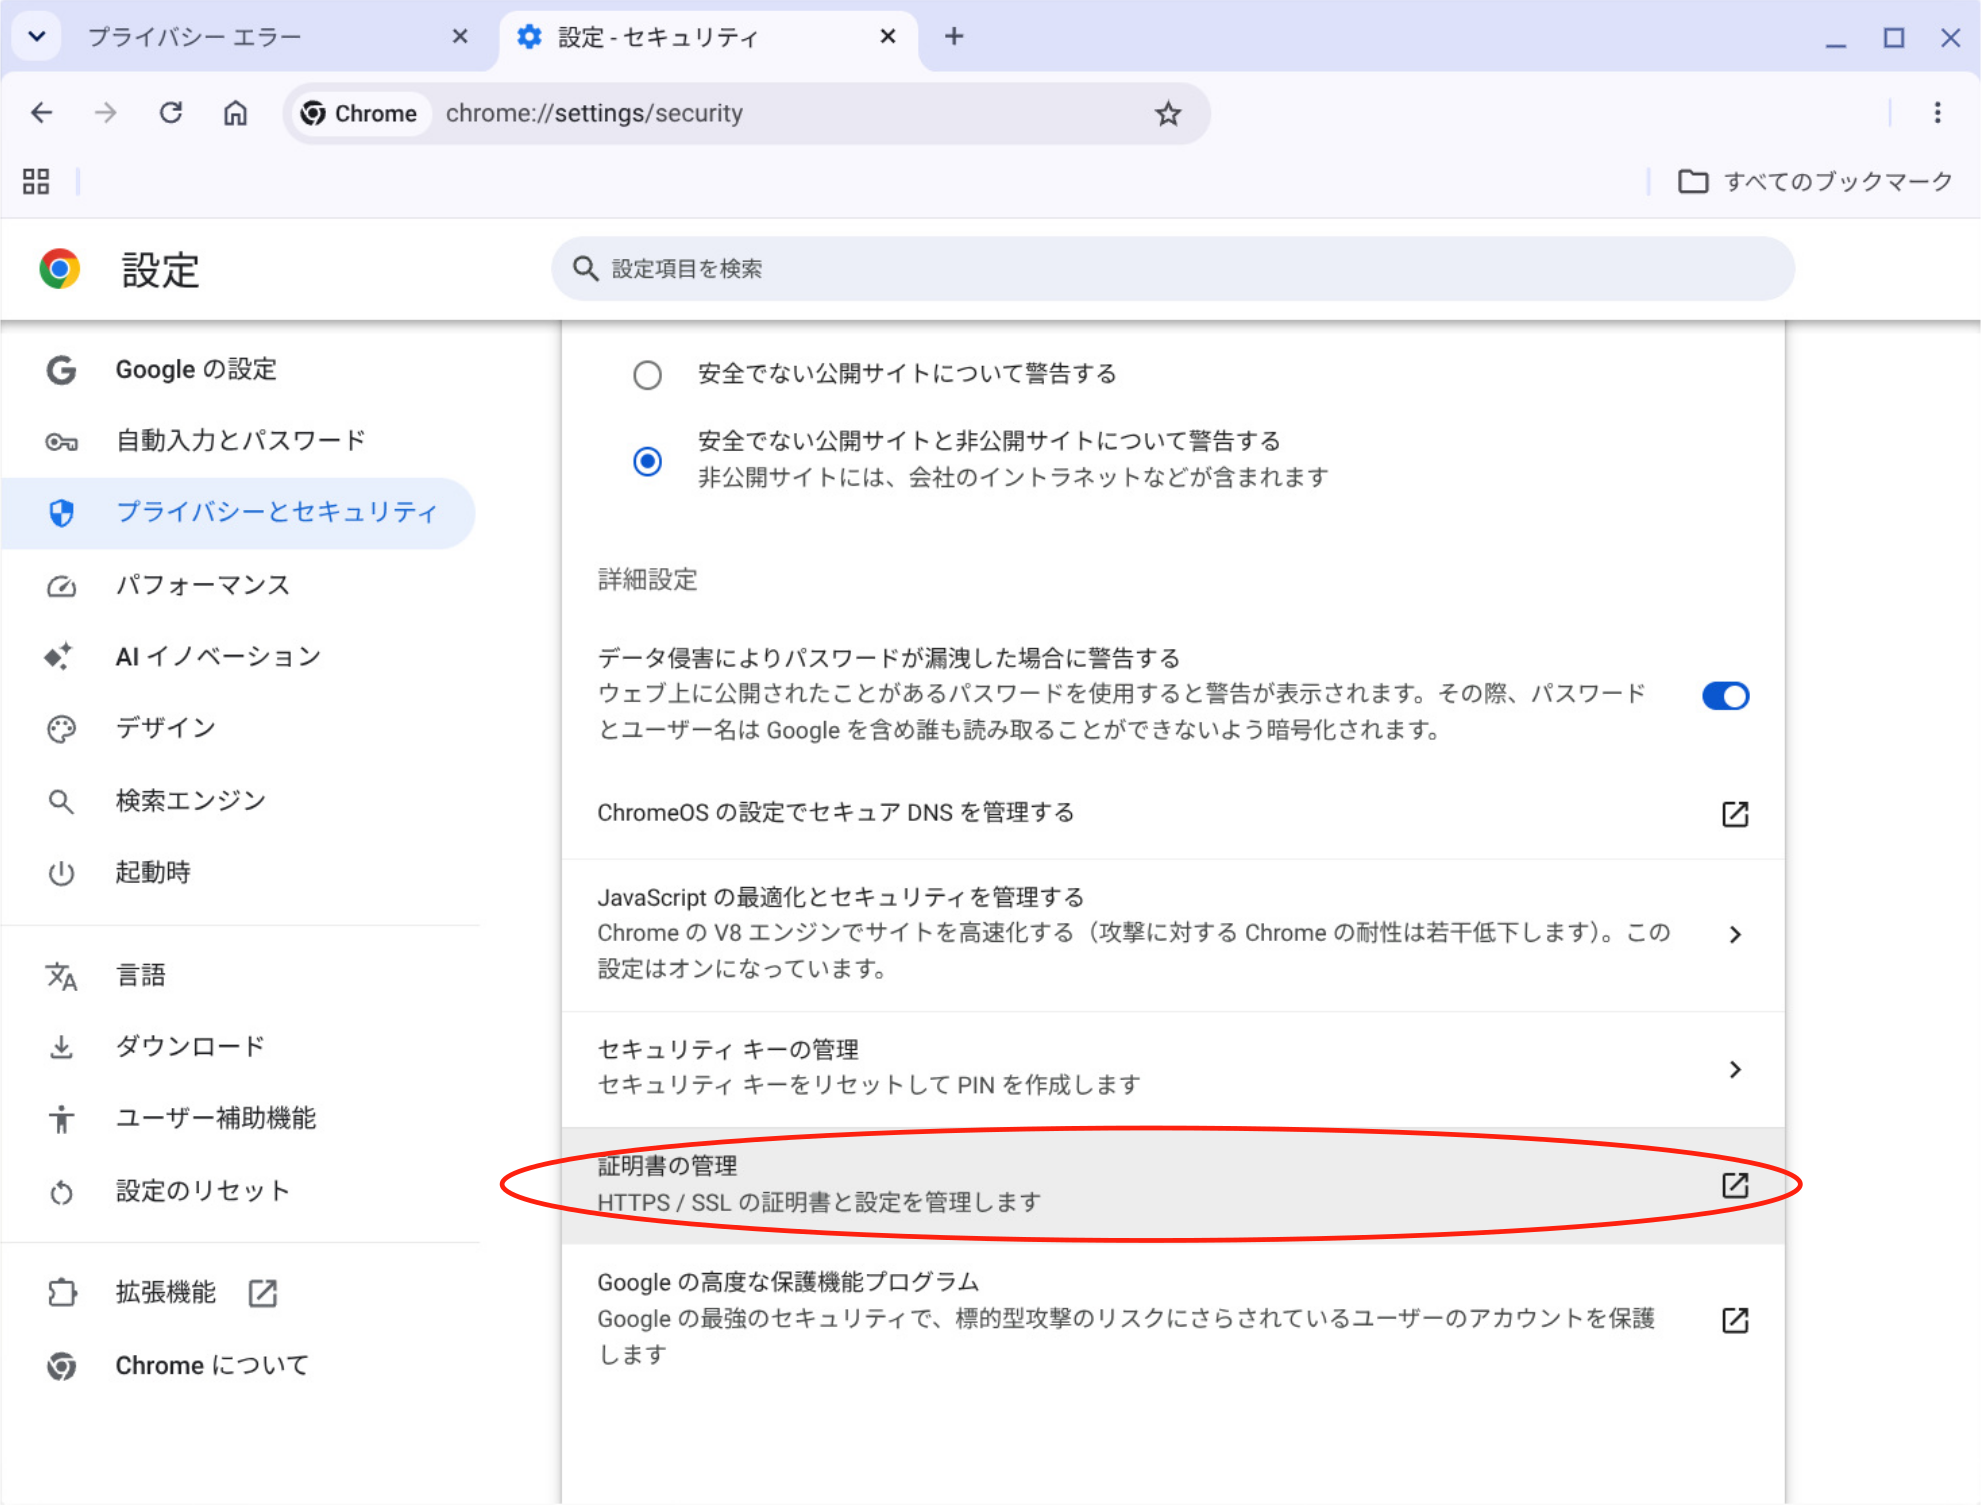
右ペインの「証明書の管理」をクリックします。
2-5. ローカル証明書へのインストールを選択
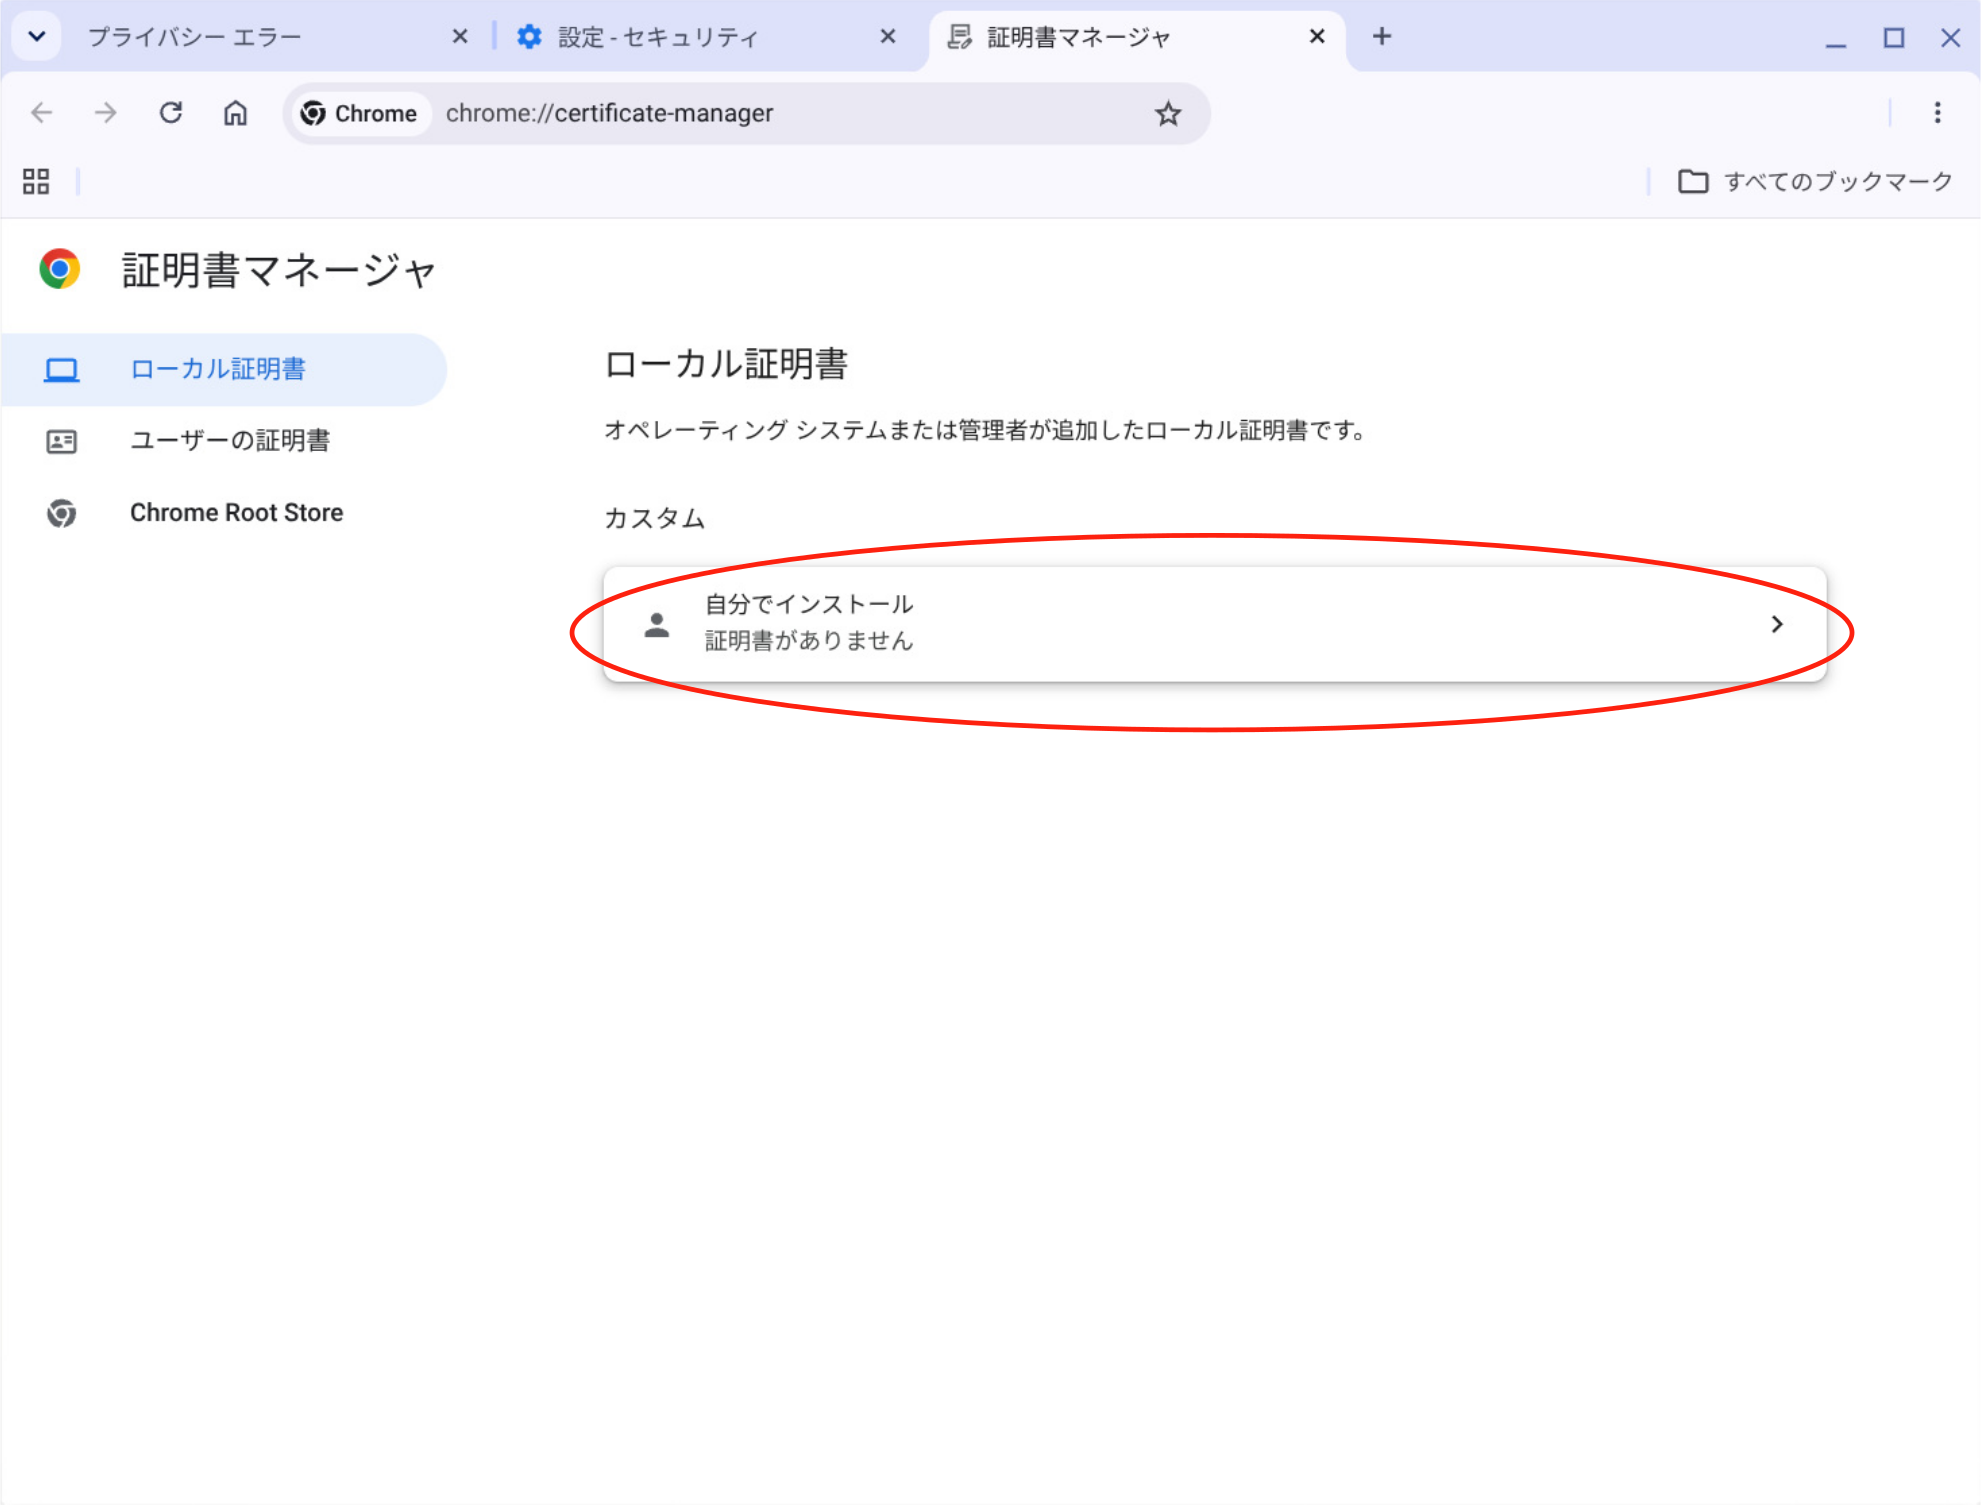
新しく開かれた「証明書マネージャ」タブの左ペインで「ローカル証明書」が選択されていることを確認し、画面の右ペインの「自分でインストール」をクリックします。
※ 証明書マネージャの左ペインで、「ローカル証明書」が選択されていない場合は、クリックして右ペインを切り替えてください。
2-6. 信頼できる証明書へのインポート
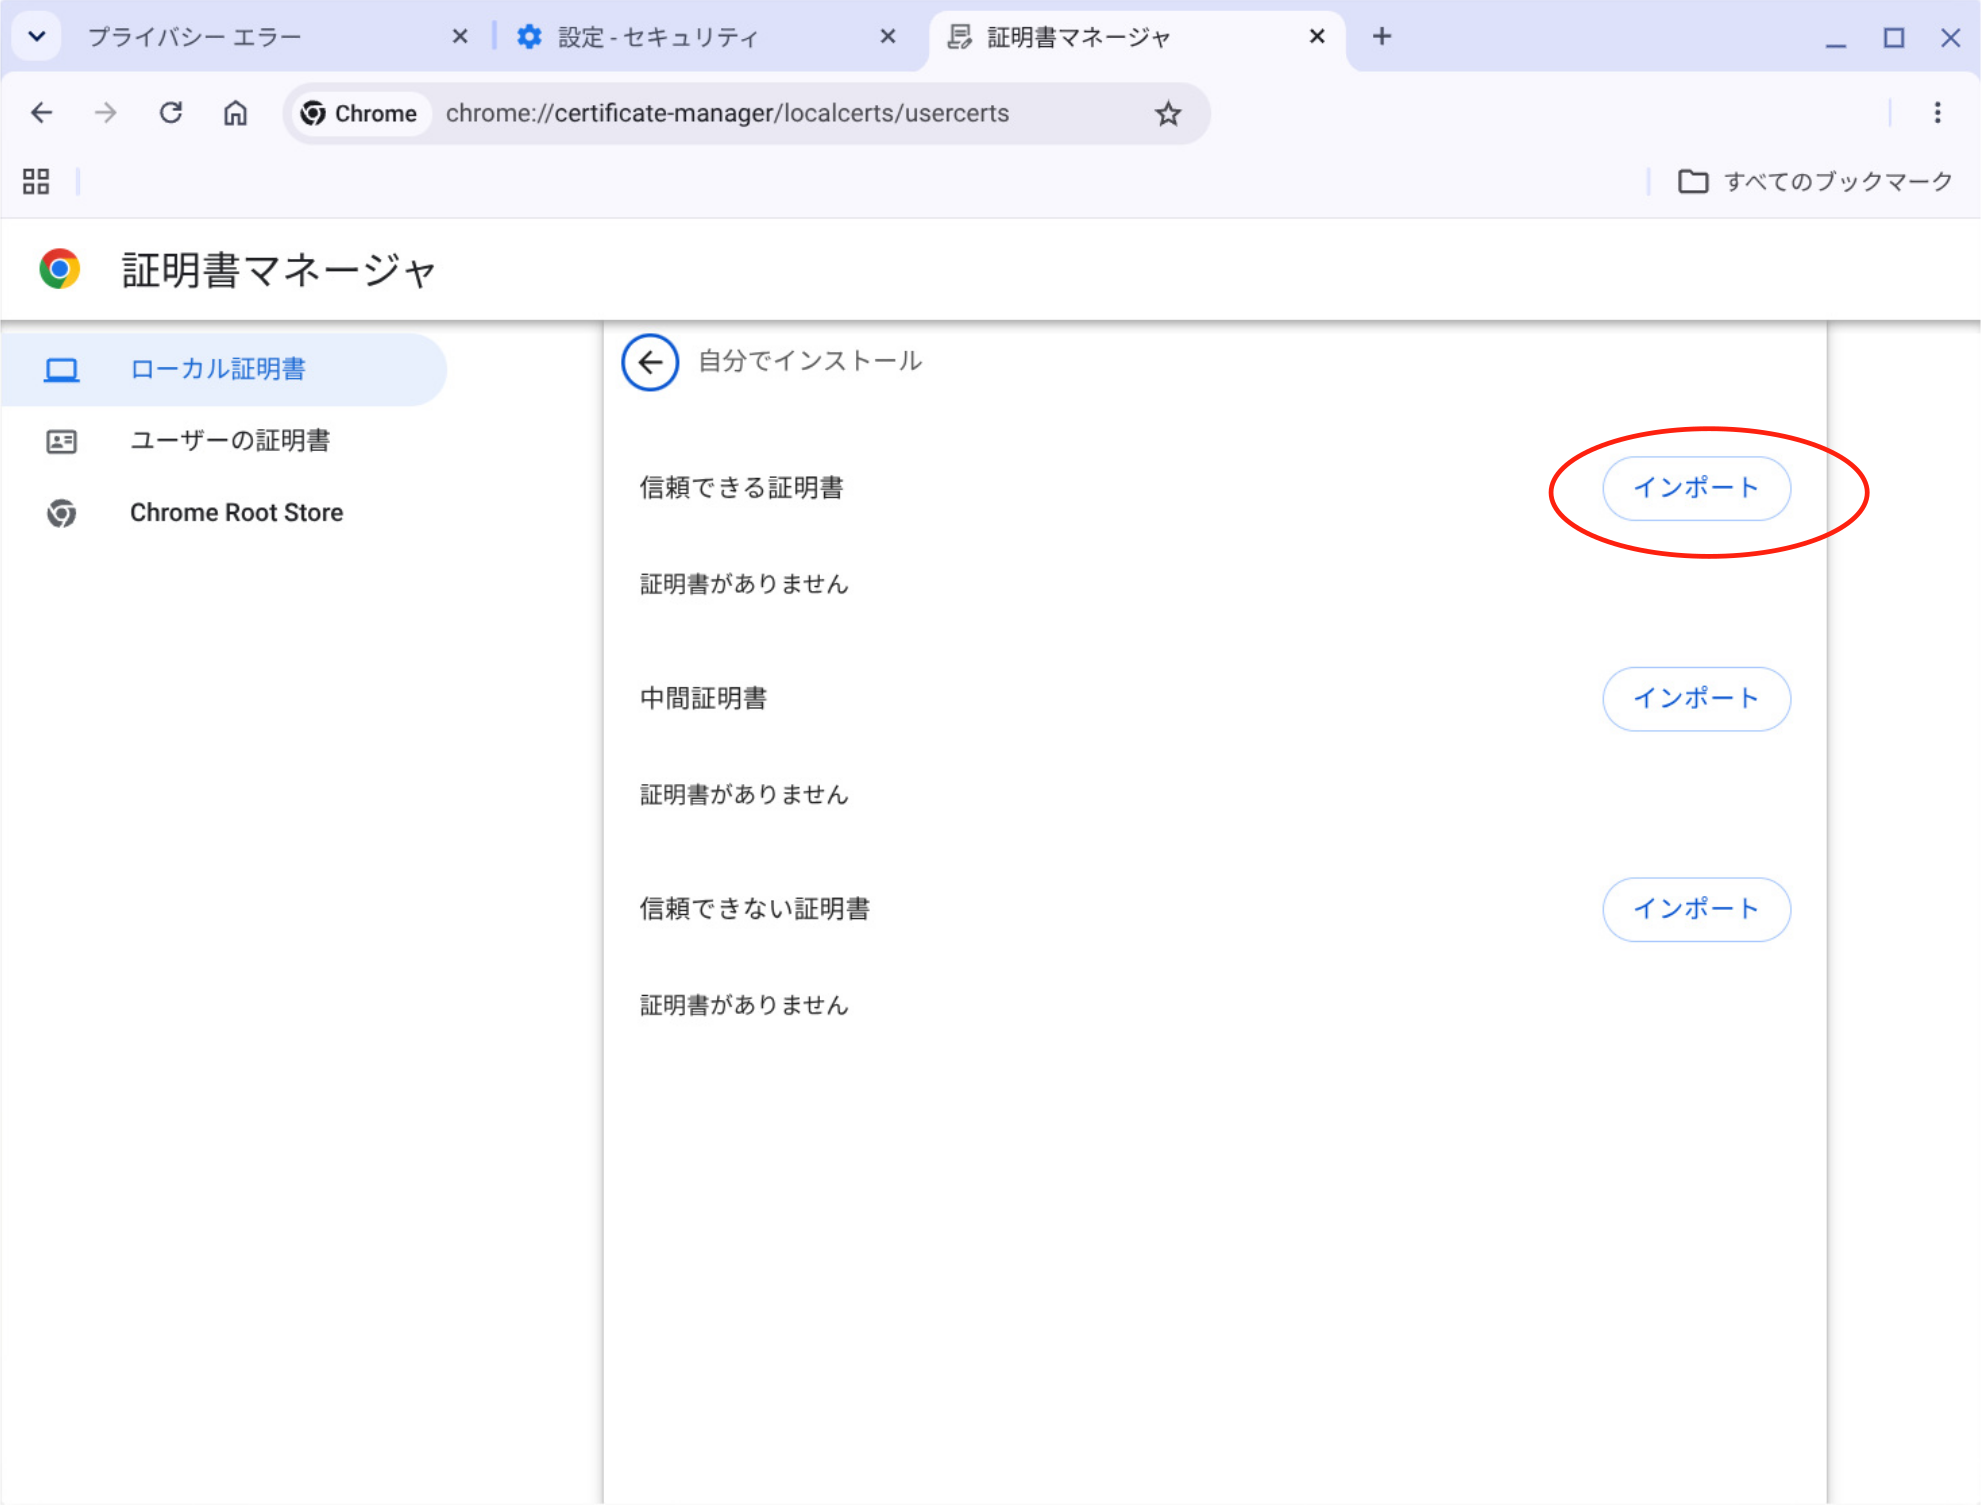
証明書マネージャの右ペインの「信頼できる証明書」項目の右側の「インポート」ボタンをクリックします。
2-7. rootCAのインポート
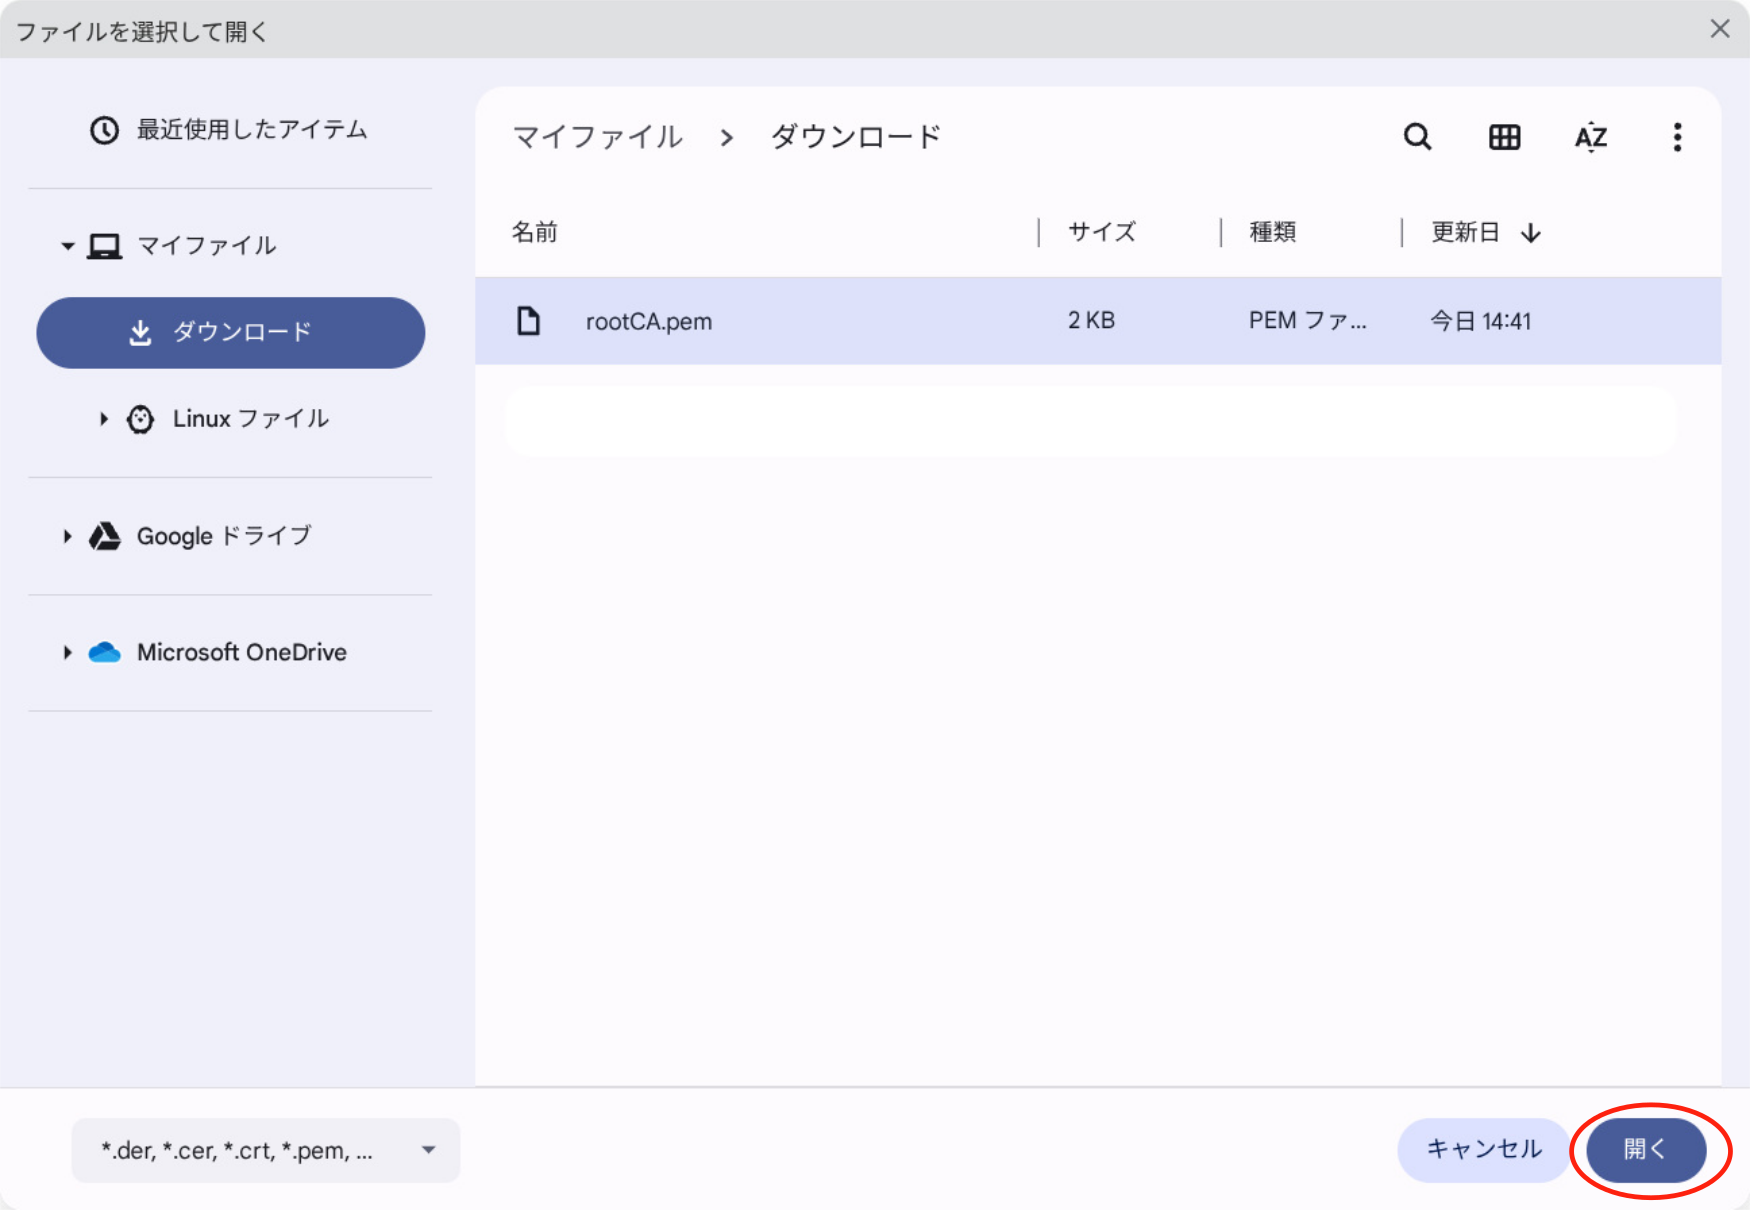
表示されたポップアップ画面で、ダウンロードした rootCA.pem ファイルが選択されていることを確認し、「開く」ボタンをクリックします。
※ もし、今回ダウンロードしたものと異なるファイルが選択されていた場合は、該当ファイルを選択し直してください。
※ ChromeOS のバージョンによっては、証明書の信頼設定を確認する画面が表示される場合があります。表示された場合は、画面の指示に従って設定してください。
2-8. rootCAのインポート完了
ルート認証局(CA)の証明書が、「信頼できる証明書」に追加されていることを確認し、「証明書マネージャ」タブと「設定・セキュリティ」タブを閉じます。
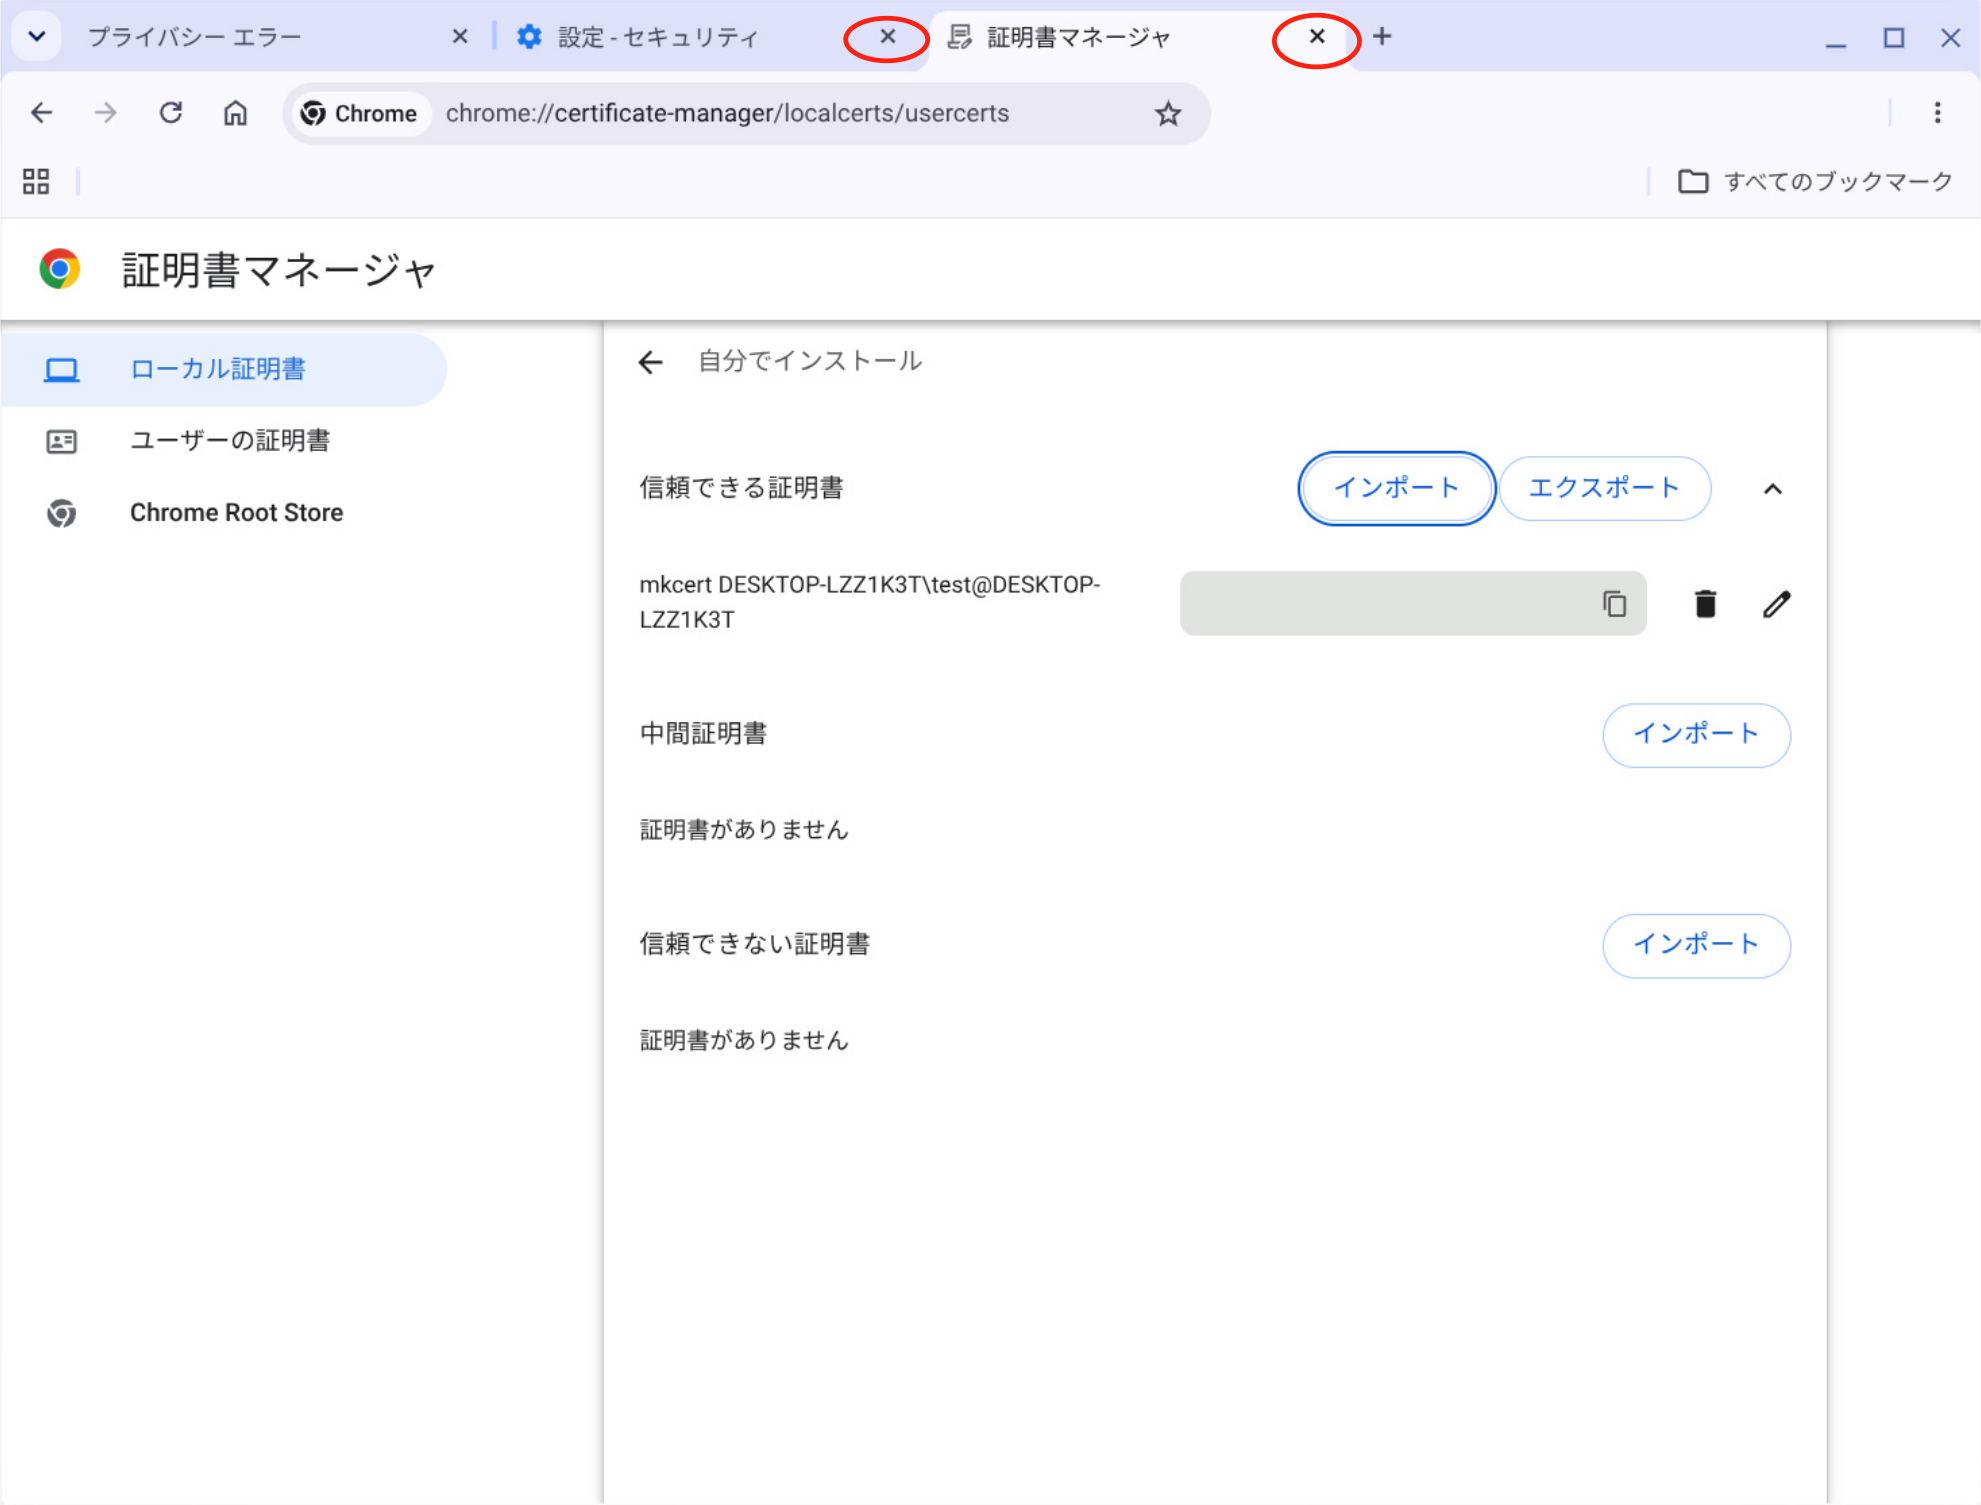
ここまでで、ルート認証局(CA)証明書の設定は完了です。続いて、動作確認を行っていきます。
3. ブラウザで警告が表示されないことを確認
ブラウザを閉じ、一度ログアウトします。再ログイン後、ブラウザを起動し、URL 欄に 以下を入力:
https://192.168.10.108:3000/
警告画面や警告表示がなく、サイトが表示されることを確認します。
※ 筆者の環境では、証明書を登録しただけでは警告が消えませんでした。同一タブや新しいタブでのアクセス、ブラウザの再起動も試しましたが、ChromeOS から一度ログアウトして再ログインすることで、警告が表示されなくなりました。
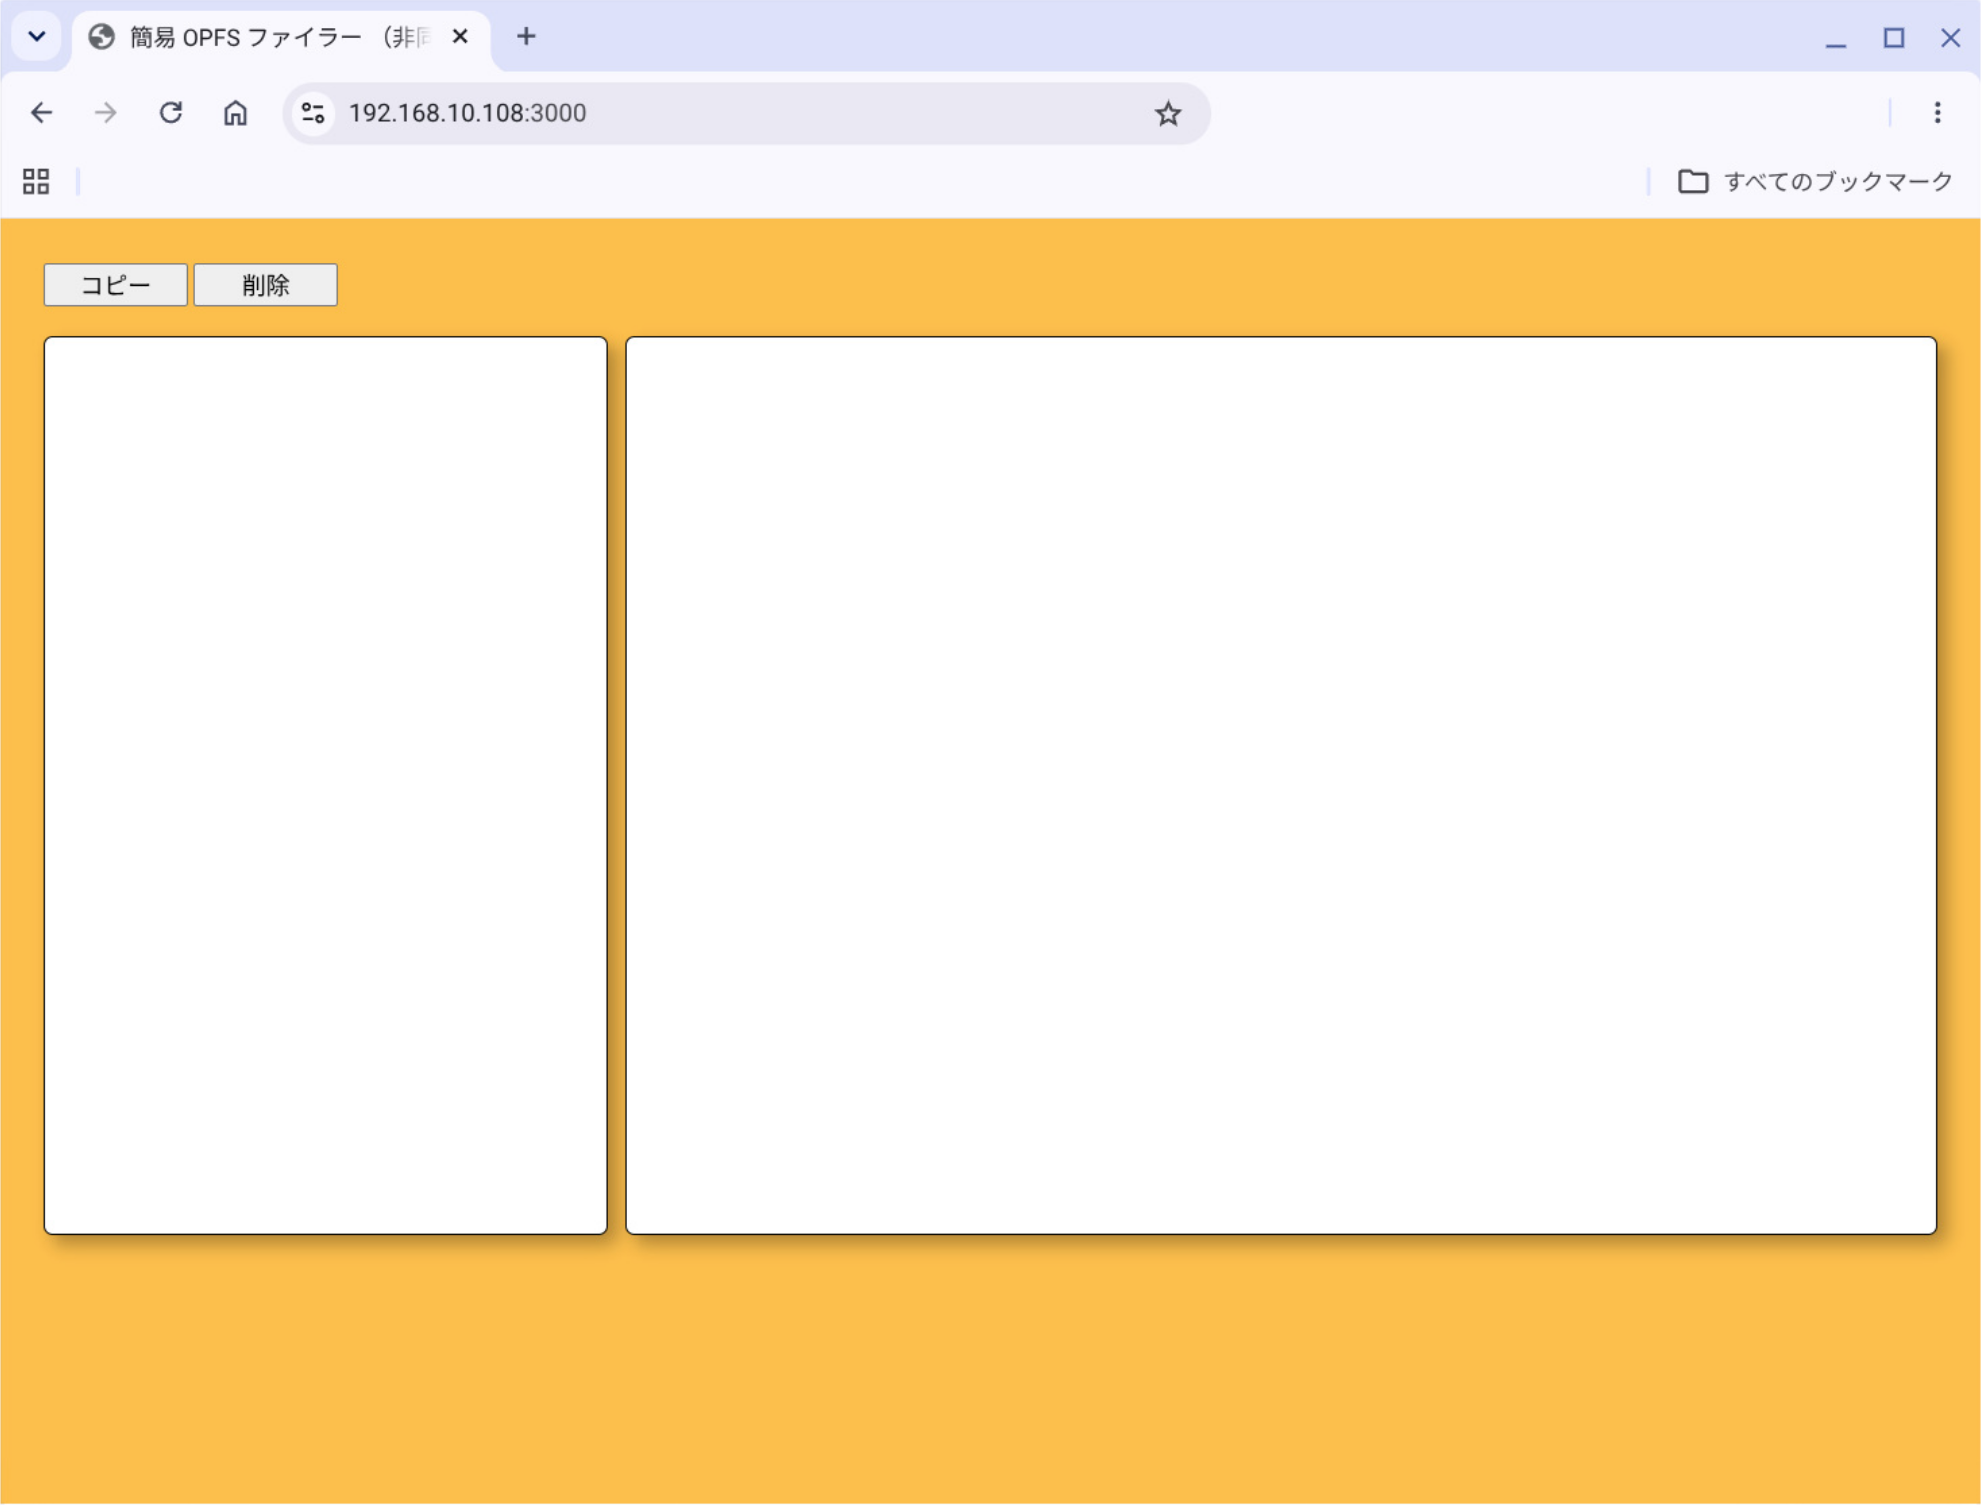
モバイル端末の場合と同様に、今回のアクセス先は localhost ではなく 192.168.10.108 ですが、HTTPS接続によって Secure Context として扱われるため、Secure Context を必要とする OPFS も利用できます。
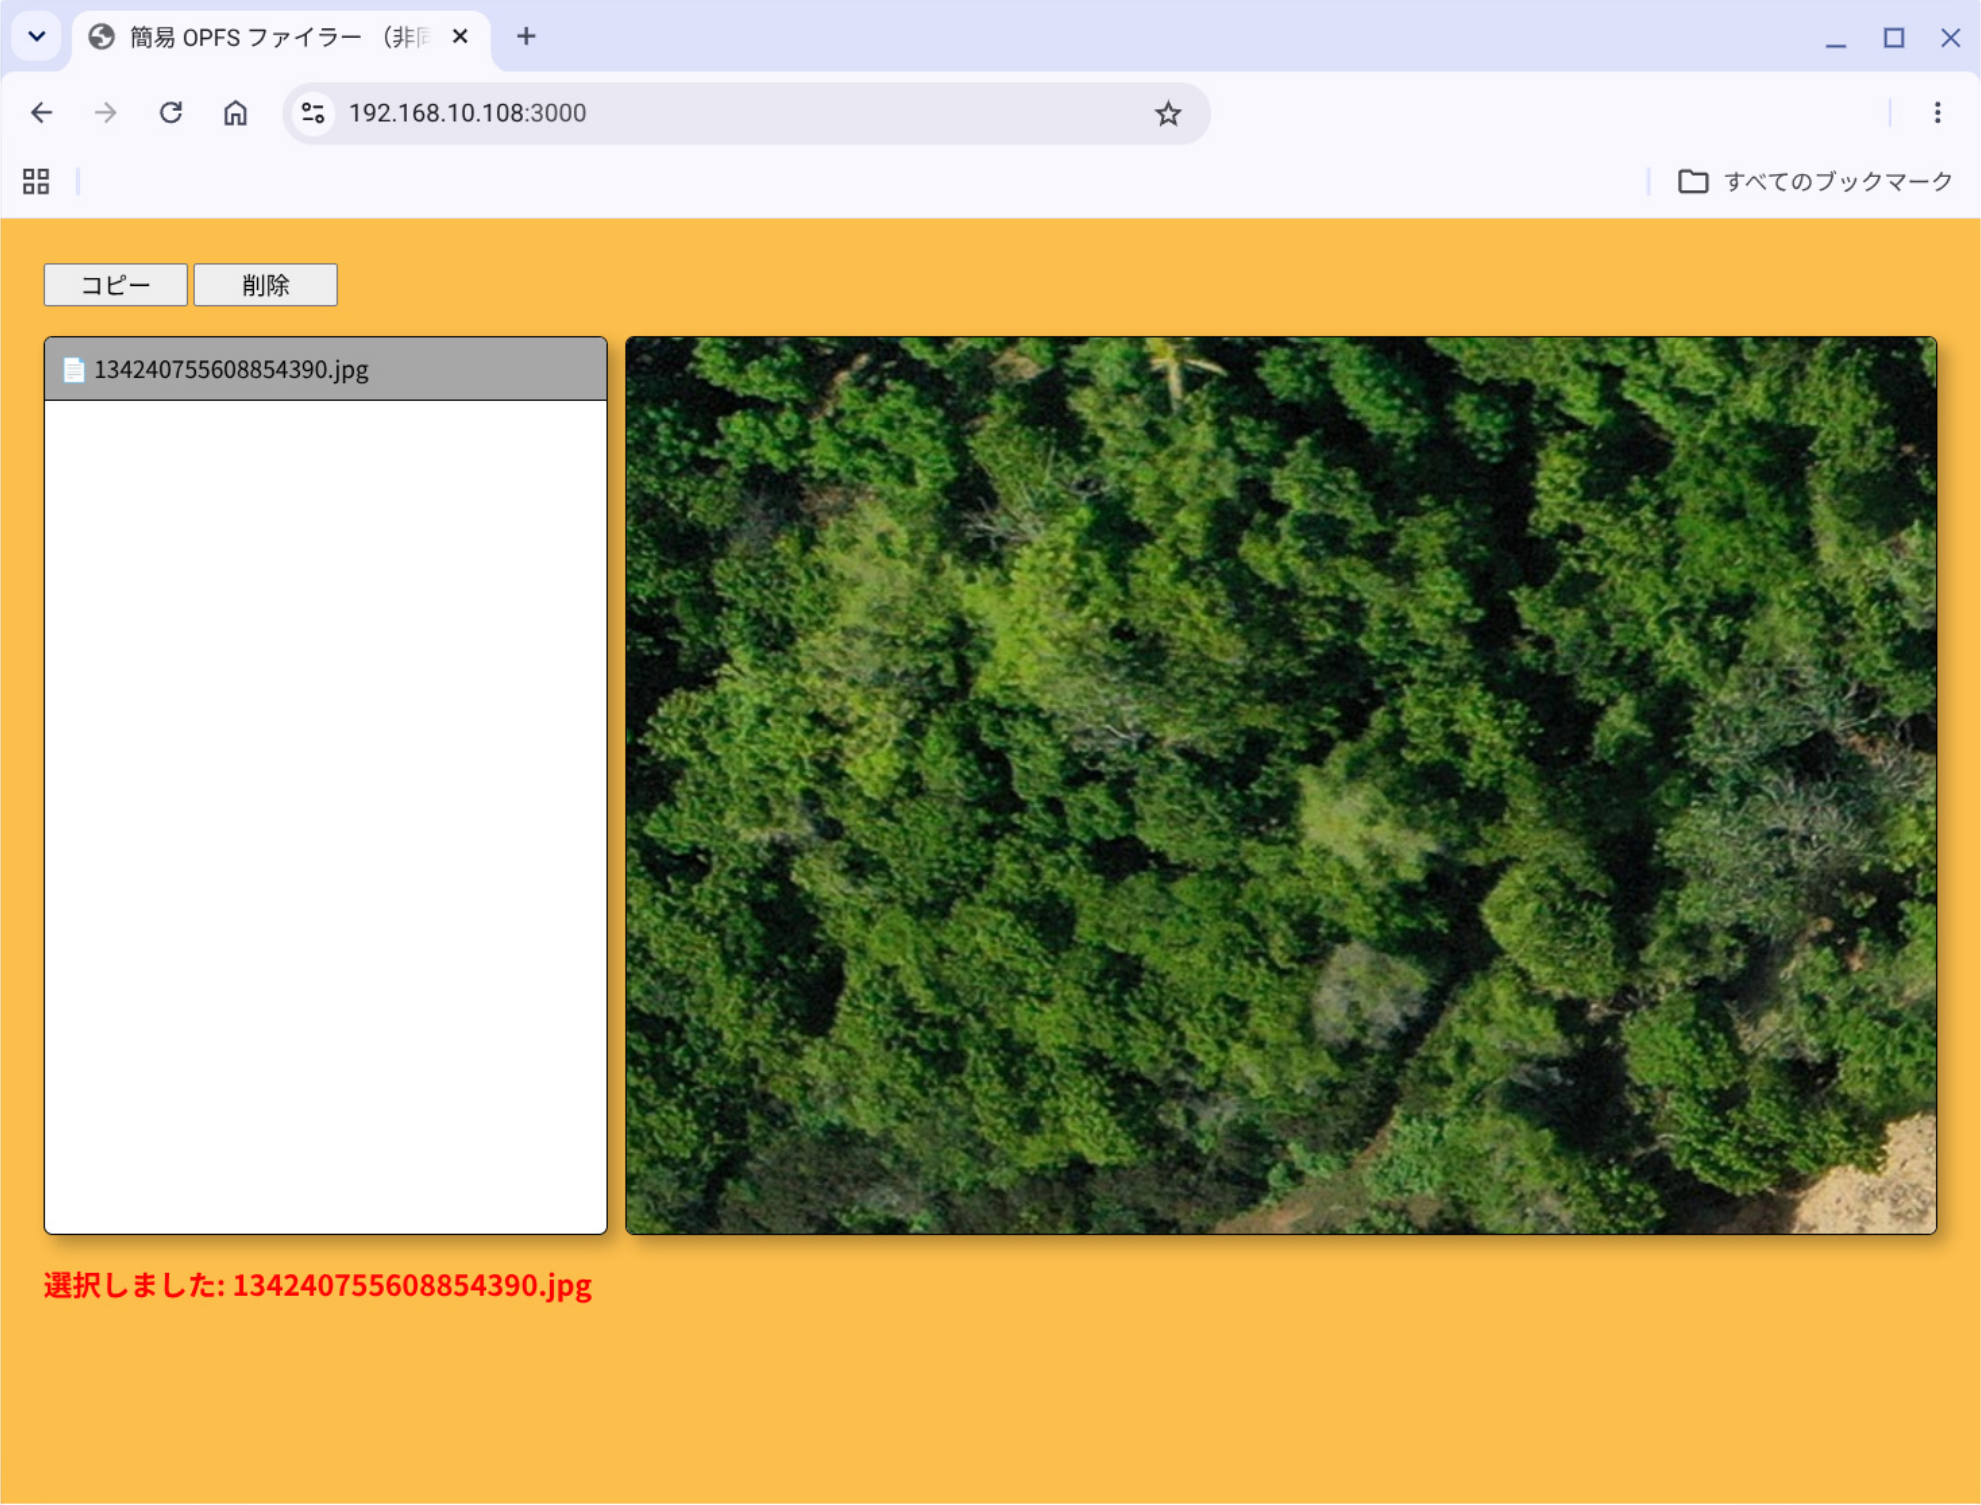
※ 使い方については、「データ保存技術/OPFS の動作確認(非同期操作)」を参照してください。